هجمات LLMjacking — كيف تحمي حسابات الذكاء الاصطناعي وتمنع استنزاف الفواتير

هجمات LLMjacking أصبحت تهديدًا واقعيًا للمؤسسات التي تستخدم واجهات نماذج اللغة السحابية. في هذا المقال نشرح ما هي هجمات LLMjacking وكيف تكتشفها وتمنعها بخطوات عملية مناسبة للفرق التقنية والمؤسسات الصغيرة.
هجمات LLMjacking
مصطلح LLMjacking يشير إلى استغلال واجهات نماذج اللغة (LLMs) أو مفاتيح واجهات برمجة التطبيقات بهدف تشغيل استدعاءات مكلفة على حساب الطرف المُستهدف، مما يؤدي إلى استنزاف الفواتير أو إساءة استخدام الموارد. عادةً يقوم المهاجمون بسرقة مفاتيح أو استغلال نقاط نهاية غير محمية أو تنفيذ أوتوميشن يرسل طلبات بكثافة.
لماذا تشكل هجمات LLMjacking خطرًا عمليًا؟
- تكاليف غير متوقعة: زيادة مفاجئة في استدعاءات النماذج تؤدي لفواتير عالية.
- انقطاع الخدمة: استنزاف الحصص قد يمنع الاستخدام الشرعي للنماذج.
- انكشاف البيانات: استغلال سطحي قد يكشف محتوى المدخلات أو النتائج إذا لم تُعالج بشكل صحيح.
علامات تكشف حدوث هجوم أو استغلال
- قفز مفاجئ في عدد الاستدعاءات أو التكاليف دون سبب واضح.
- طلبات من عناوين IP غير معروفة أو من مناطق جغرافية غير متوقعة.
- استدعاءات متكررة بنفس نمط البيانات أو نفس الـprompt من مصادر متعددة.
- تنبيهات نظامية على أن حدود السرعة أو الحصص تم الوصول إليها.
كيف تمنع هجمات LLMjacking خطوة بخطوة
-
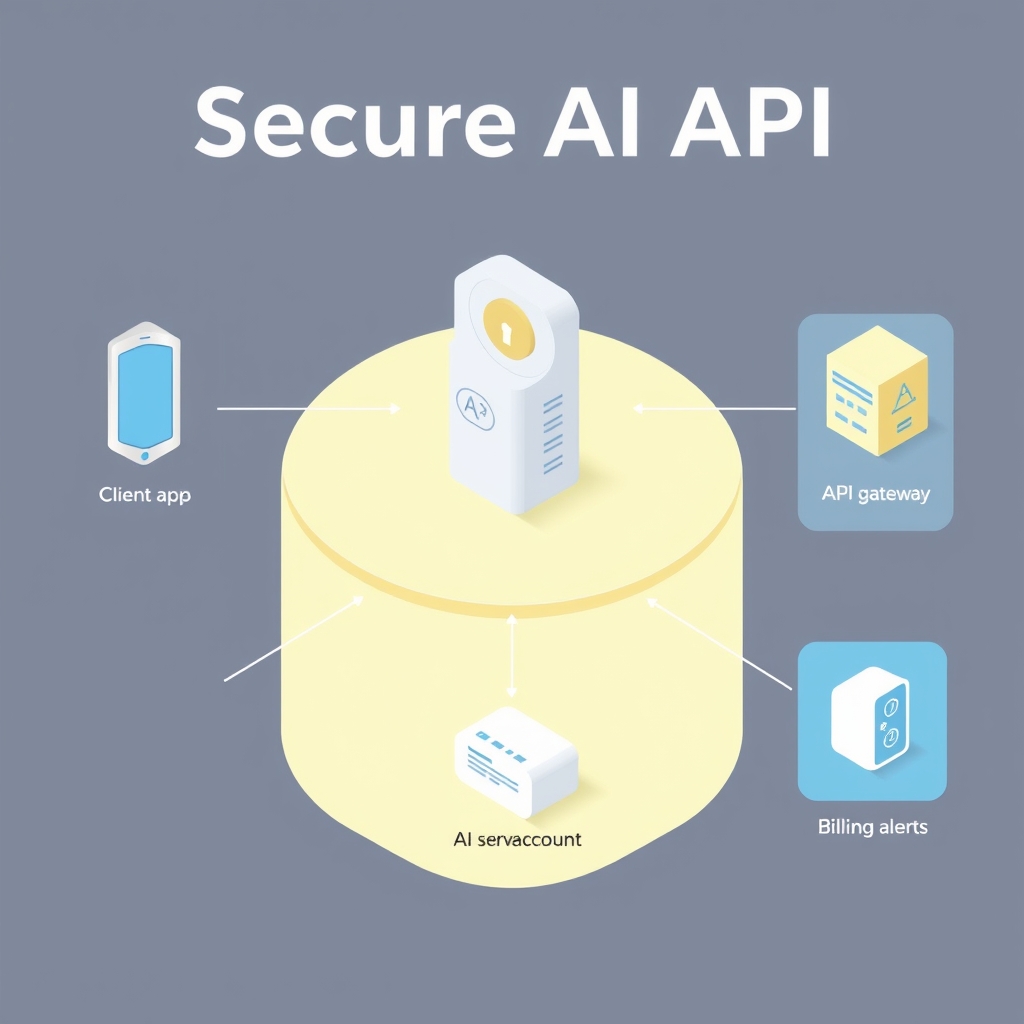
عزل حسابات الخدمات:
استخدم حسابات وخدمات منفصلة للنماذج عن بقية البنية التحتية. لا تخلط مفاتيح الوصول للتطبيقات العامة مع مفاتيح الحساب الرئيسي للفريق المالي أو الإداري.
-
مبدأ الأقل صلاحية (Least Privilege):
منح مفاتيح الوصول صلاحيات محدودة قدر الإمكان (قراءة أو تنفيذ محدّد فقط) وتجنّب مفاتيح كاملة الصلاحية في خدمات الإنتاج العامة.
-
تدوير وحماية المفاتيح:
حفظ مفاتيح API في مخازن أسرار مخصصة، وتدويرها دوريًا، وتجنّب وضعها في مستودعات عامة أو ملفات الكود.
-
حدود الاستخدام والقيود:
فعّل حدودًا لعدد الاستدعاءات ومعدلات الطلب (rate limits) وحدود تكلفة يومية أو شهرية على حسابات النماذج.
-
التحقق والتوثيق لكل نقطة نهاية:
لا تترك نقاط النهاية مفتوحة للجمهور. استخدم طرق توثيق قوية (token-based, OAuth, service accounts) واعتبر كل طلب قادم من خارج الشبكة الداخلية مشتبهاً به حتى يُثبَت العكس.
-
مراقبة التنبيهات واللوائح:
فعّل إشعارات فورية عند وصول استخدام الموارد إلى نسب معيّنة، وشارِك هذه التنبيهات مع الفريق المالي والهندسي.
-
فصل البيئات وقيود الشبكة:
استخدم بيئات منفصلة للتطوير والاختبار والإنتاج وقواعد سماح IP عند الإمكان لتقييد من يمكنه الوصول لواجهات النماذج.
-
التدقيق والتسجيل الكامل:
سجّل كل طلب إلى واجهة النموذج (timestamps، مصدر الطلب، حجم الاستجابة، تكلفة تقديرية) واحفظ السجلات لتحليل أي نشاط غير طبيعي.
-
حدود السلوك والتحقق من المدخلات:
ضع ضوابط تمنع تنفيذ استدعاءات متكررة من مدخلات مستخدمين غير موثوقين، وتحقق من حجم المدخلات وطبيعتها قبل إرسالها للنموذج.
-
استخدام حسابات بميزانيات محددة:
إذا أمكن، ضع حسابات نموذجية بميزانيات منفصلة يمكن إيقافها تلقائيًا عند تجاوز حد معيّن بدل المساس بالحساب الرئيسي.
أدوات عملية للكشف والاستجابة
- لوحات مراقبة السحب والاستهلاك في مزود السحابة أو خدمة الـAPI.
- قواعد تنبيه مبنية على زيادة نسبية مفاجئة في الاستدعاءات أو التكاليف.
- نظام إدارة الأسرار (Secrets Manager) لتقييد الوصول وتدوير المفاتيح تلقائيًا.
- وحدة تسجيل مركزية (SIEM) لربط أحداث الوصول بمحاولات وصول أخرى مشبوهة.
تدابير سريعة للفِرق الصغيرة
- فعّل إشعارات البريد والهاتف للإنفاق غير الاعتيادي.
- استخدم حسابات اختبار بميزانية صغيرة بدلًا من المفاتيح العامة في بيئات التطوير.
- راجع الأذونات على المفاتيح الموجودة واحذف المفاتيح غير المستخدمة فورًا.
لمزيد من الخلفية حول هذا النمط من الهجمات وكيف يتم اكتشافه في التقارير الصحفية التقنية، اقرأ تقرير TechRadar عن هجمات LLMjacking.
وللإجراءات العامة المتعلقة بتقييم توصيات أمان الذكاء الاصطناعي، قد يفيدك الاطلاع على مقالنا حول التحقق من توصيات أمان الذكاء الاصطناعي، وإذا كانت لديك مخاوف حول وصول أوتوماتيكي لوكلاء الذكاء الاصطناعي لحسابات مالية فراجع أيضاً منع الوصول الآلي ووكلاء الذكاء الاصطناعي.
أسئلة شائعة
ما الفرق بين سرقة مفتاح API وهجوم LLMjacking؟
سرقة مفتاح API هي وسيلة؛ أما LLMjacking فهو النتيجة عندما يُستخدم هذا المفتاح أو نقطة نهاية غير محمية لتشغيل استدعاءات مكلفة بشكل متعمد أو أوتوماتيكي.
هل يمكن للمهاجم تنفيذ هجوم LLMjacking بدون سرقة مفتاح؟
نعم، إذا كانت نقاط النهاية مفتوحة أو سمحت بالوصول دون تحقق كافٍ، أو إذا استُخدمت ثغرات في البنية التحتية للسماح بطلبات مزيفة.
ما أول إجراء يجب أن أفعله إذا لاحظت زيادة مفاجئة في التكلفة؟
أوقف المفاتيح غير الضرورية، فعّل حدود التكلفة المؤقتة، وابدأ تحقيقًا في سجلات الطلبات لتحديد مصدر الزيادة. ثم طبّق خطوات العزل وتدوير المفاتيح.
خاتمة
الوقاية من هجمات LLMjacking تبدأ بتصميم بنية مؤمّنة، تطبيق مبدأ الأقل صلاحية، ومراقبة الإنفاق والسلوك بشكل مستمر. إجراءات بسيطة مثل حدود الاستخدام، تدوير المفاتيح، وتنبيهات الفواتير يمكن أن تمنع فواتير مفاجئة وتقلل فرص الاستغلال.