مخاطر الطرف الثالث: كيف تحمي موقعك وخدماتك من ثغرات مزودي الأدوات والخدمات

تعرض العديد من المواقع والخدمات الرقمية في السنوات الأخيرة لحوادث ناجمة عن مخاطر الطرف الثالث—أدوات أو سكربتات أو مكوّنات خارجية تُضمّن في صفحة الويب أو الخادم وتفتح منفذًا للمهاجمين. هذا المقال يشرح لماذا تحدث هذه المخاطر، وكيف تقيم مزودي الطرف الثالث وتقلّل تأثير ثغراتهم على أعمالك.
مخاطر الطرف الثالث
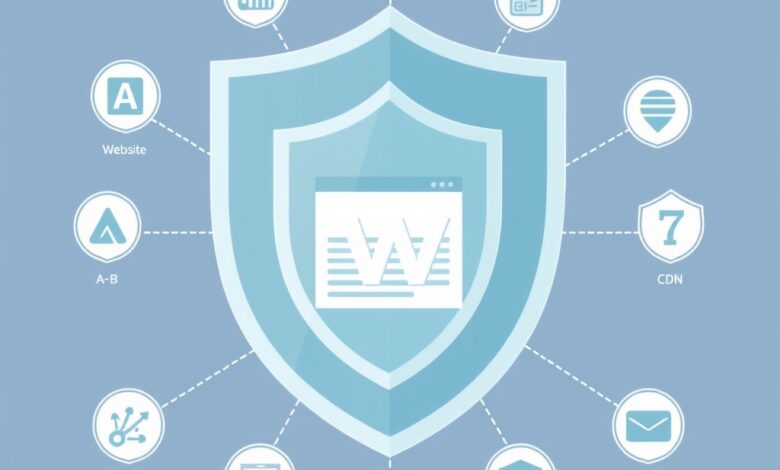
مصطلح مخاطر الطرف الثالث يشمل أي تهديد ناجم عن برامج أو خدمات لا تتحكّم بها مباشرة: مكتبات جافاسكربت لتحليلات الزوار، منصات تجربة المستخدم (A/B testing)، خطوط وخدمات CDN، ملحقات تحسين الأداء، أو حتى واجهات برمجة التطبيقات (APIs) من طرف خارجي. عندما تتعرض هذه المكوّنات لثغرة أو اختراق، يمكن أن يؤثر ذلك على موقعك أو بيانات مستخدميك بغضون دقائق.
لماذا تشكل الخدمات الخارجية خطراً؟
- صلاحيات زائدة: بعض السكربتات تعمل بامتيازات واسعة داخل صفحة المستخدم، ما يتيح سرقة الجلسات أو حقن الشفرات الخبيثة.
- سلسلة التوريد البرمجية: تحديث واحد لمكوّن خارجي قد يعرّض عشرات المواقع للخطر إذا لم تُراجع التغييرات.
- غياب الشفافية: قد لا تعرف مستوى أمان أو ممارسات مزوّد الخدمة، أو إذا ما تمّ اختراق حسابه الإداري.
- تعقيد الرقابة: مراقبة جميع النِقَاط الخارجية في تطبيق معقدة، خاصة إن اعتمدت على مزوّدين متعددين.
خطوات عملية لتقييم مزودي الطرف الثالث
قبل اعتماد أداة خارجية أو دمج خدمة جديدة، اتبع هذه الخطوات البسيطة لتقليل احتمالية التعرض لمخاطر لاحقة:
- اكتشاف المكوّنات: احصر كل السكربتات والـ SDKs وواجهات الـ API المستخدمة على الموقع والخوادم.
- تحقق من السمعة والأمان: ابحث عن سجلات الثغرات، سياسة الأمان، واعتماديات مثل SOC2 أو ISO27001 إن وُجدت.
- قيّم سطح الهجوم: صِف ما هي الصلاحيات التي تحتاجها الأداة—قراءة/كتابة بيانات المستخدم؟ تنفيذ أكواد في المتصفح؟
- اطلب ضمانات وSLAs: وجود اتفاقيات مستوى خدمة واضحة وخطة إشعار في حالة الخرق مهم.
- اعتمد سياسة تحديث ومراجعة: حدّد تكرارًا لمراجعة التحديثات والتغييرات وصياغة أذونات أدنى ممكنة.
حدود وتقنيات للحد من المخاطر
بعد تقييم المزودين، استخدم مستوى طبقي من الحماية لتقليل التأثير في حال حدوث خرق:
- تطبيق سياسات Content Security Policy (CSP) للحد من المصادر المسموح بها وتنفيذ الشفرات.
- Subresource Integrity (SRI) عند تحميل مكتبات من CDN للتحقق من سلامة المحتوى.
- التقليل من الأذونات في مفاتيح API وحسابات الخدمة (principle of least privilege).
- فصل الحِمَل والأدوار (sandboxing) للأكواد الطرفية إن أمكن.
- المراقبة والتنبيه: سجّل نشاط المكوّنات الخارجية وأنشئ قواعد إنذار لتغير السلوك المفاجئ.
كيف تبني خطة استجابة لحادث متعلق بمزوّد خارجي
- اعرف قنوات الاتصال مع المزود ووجود خطة إشعار طوارئ.
- حدد سيناريوهات التأثير: بيانات مستخدمين معرضة؟ صفحة مشوهة؟ سرقة مفاتيح؟
- جهّز إجراءات إيقاف مؤقت (feature flags) لإزالة دمج الخدمة سريعًا.
- اتبع خطوات التعافي: تدوين دقيق للحادث، استعادة من النسخ الاحتياطية، وتواصل شفاف مع المتأثرين.
متى تحتاج إلى مراجعة شاملة أو تقليل التعقيد؟
إذا لاحظت أيًا من العلامات التالية ففكّر في تدخّل أدق أو تقليل الاعتماد:
- تكرر تحديثات أمان مزود لا تتوافق مع وثائق تفصيلية.
- وجود تبعية مُركّبة تؤدي إلى سلسلة من المكتبات غير المعروفة.
- تأثير ملحوظ على أداء الصفحة بسبب سكربتات خارجية.
الأمثلة الأخيرة لحوادث مماثلة ظهرت في تقارير عن ثغرات في منصات اختبار وتحليل تؤثر على مواقع كُبرى؛ متابعة الأخبار الفنية وحالة مزودي الأدوات مهمة لإدارة المخاطر بفعالية. لمزيد من قراءة الحالة التي أثارت اهتمامًا واسعًا، يمكن الاطلاع على تقرير عن ثغرة أثّرت على مواقع كبرى (مصدر خارجي موثوق).
قراءة تقرير حالة ثغرة منصة تجربة المستخدم وتأثيرها
لأصحاب الأعمال الصغيرة، وضع سياسات أساسية لحماية البنية التحتية مهم؛ يمكن الاطّلاع على إرشادات أوسع لحماية الشركات الصغيرة عبر مقالنا إجراءات حماية للشركات الصغيرة، وفي حال وقوع حادث اتبع خطوات التعافي الموضحة في مقالنا عن التعافي بعد الهجوم.
الأسئلة الشائعة
هل يجب إيقاف كل الأدوات الخارجية لحماية الموقع؟
ليس بالضرورة؛ الهدف هو اختيار الأدوات الموثوقة، تقييد أذوناتها، ومراقبتها. الإيقاف قد يكون ضروريًا مؤقتًا عند التحقق من خرق.
هل يكفي تطبيق CSP وSRI لحماية الموقع؟
هما أدوات مهمة لكن ليستا كافيتين بمفردهما. يجب أن تكملها سياسات أذونات، مراقبة نشاط، وخطط استجابة للحوادث.
كيف أكتشف كل المكوّنات الطرفية في موقعي؟
استخدم أدوات فحص الصفحة ومراجعة الـ build pipelines وسجلات السيرفر للبحث عن تحميلات خارجية، كما راجع ملفات التكوين والـ package manifests دورياً.
خاتمة
التعامل مع مخاطر الطرف الثالث يتطلب مزيجًا من التقييم المسبق، ضوابط فنية فعّالة، ومتابعة مستمرة. بتطبيق خطوات التقييم والحد من المخاطر وخطة استجابة واضحة، يمكنك تقليل تأثير ثغرات مزودي الخدمات الخارجية وحماية بيانات مستخدميك وسمعة مشروعك.