التعافي بعد الهجوم: كيف تستعيد أنظمتك بأمان وتمنع إعادة العدوى

التعافي بعد الهجوم هو المرحلة الحساسة التي تلي كشف الحادث السيبراني، ووقتها قد تكون الرغبة في “إعادة تشغيل كل شيء والعمل بسرعة” قوية. لكن التعجل قد يؤدي إلى إعادة إدخال المهاجم أو ترك ثغرات لم تُعالج. هذا المقال يشرح خطوات عملية وآمنة لاستعادة الأنظمة وتقليل فرصة العودة إلى الحالة المخترقة.
لماذا قد يكون التعافي السريع خطراً
إعادة الأنظمة بسرعة دون تحقيقات كافية قد تسمح بوجود بوابات خلفية أو برامج خبيثة غير مكتشفة تُمكّن المهاجم من العودة. من المهم التمييز بين استعادة الخدمة مؤقتًا و
استعادة آمنة تتضمن تحققاً فنياً وتأكداً من إزالة المصدر الأساسي للاختراق.
خطوات التعافي بعد الهجوم بأمان
ضع الخطة التالية كنموذج عمل قابل للتكييف حسب حجم البنية التحتية ومواردك:
- العزل الفوري: افصل الأجهزة المصابة عن الشبكة لتقليل انتشار الهجوم. إذا كان الخادم حرجًا لعمل الشركة، قم بتعطيل الخدمات غير الضرورية أولًا.
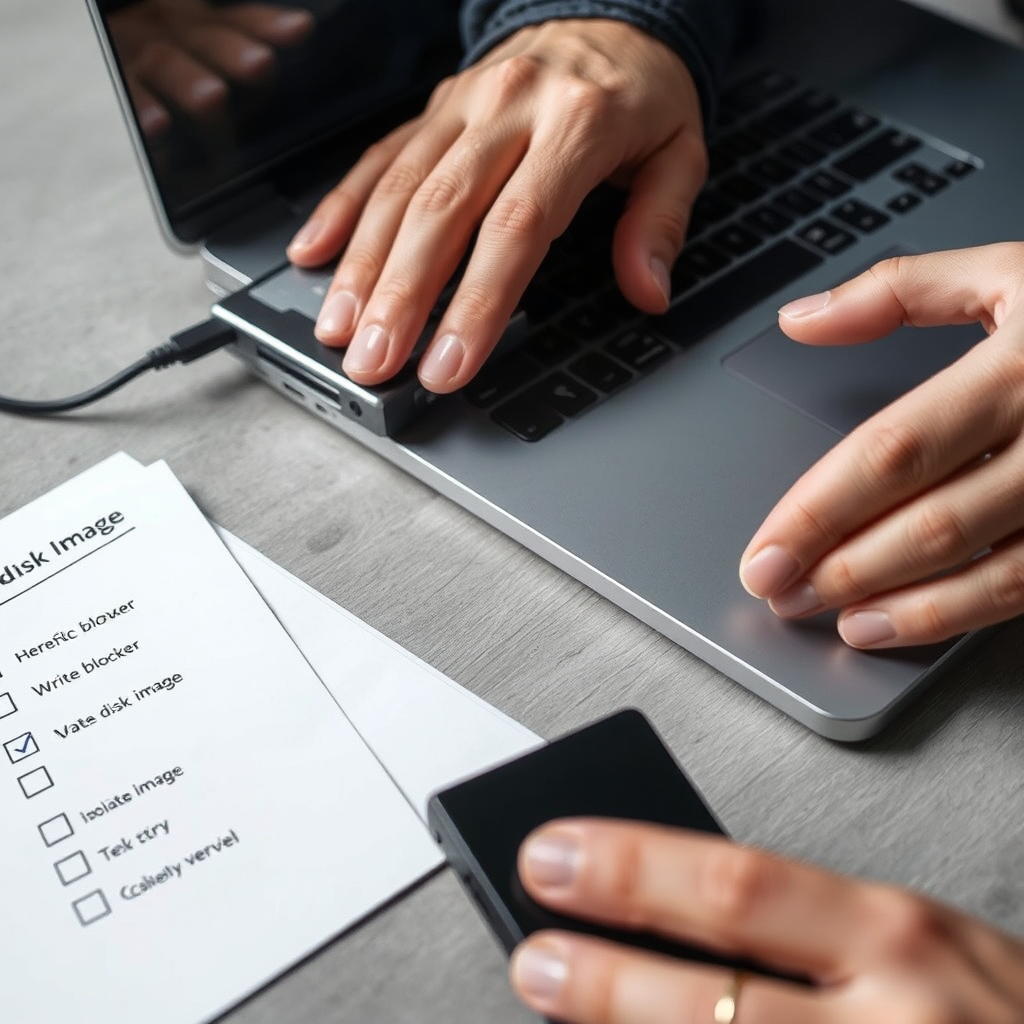
- الحفاظ على الأدلة: لا تحذف سجلات أو تغلق الأجهزة قبل أخذ صور (images) جنائية للقرص والذاكرة. هذه الخطوة مهمة للتحقيق واللجوء القانوني لاحقًا.
- إنشاء نسخة جنائية (Forensic Image): استخدم أدوات كتابة-محمية لنسخ القرص وتحليل النسخ بدلًا من العمل مباشرة على الجهاز المشتبه به.
- تحقق من النسخ الاحتياطية: لا تستعد من نسخة احتياطية إلا بعد فحصها للتأكد من خلوها من البرمجيات الخبيثة. اختبر النسخة في بيئة معزولة قبل استعادة الإنتاج.
- البحث عن البوّابات الخلفية: نفِّذ عمليات البحث الاستباقي (threat hunting) وفحص سجل الاتصالات الصادرة لالتقاط أي نشاط مشبوه بعد التهديد الأولي.
- تغيير بيانات الاعتماد: بعد تطهير الأنظمة، غيّر كلمات المرور والحسابات الإدارية ومفاتيح الوصول، وطبّق المصادقة متعددة العوامل حيث أمكن.
- تطبيق التصحيحات: أصلح الثغرات المعروفة التي استغلها المهاجم، وأعد تقييم إعدادات الشبكة والجدران النارية.
- مراقبة بعد الاستعادة: ضع مراقبة مستمرة لأسابيع بعد إعادة التشغيل لرصد أي محاولة عودة أو سلوك غير معتاد.
أدوات وفحوص تقنية عملية
- استخدم أدوات تصوير جنائي للقرص مثل FTK Imager أو أدوات مفتوحة المصدر تجري عملية bit-for-bit وتدعم write-blocking.
- حلّل سجلات الشبكة وسجلات نقاط النهاية للبحث عن مؤشرات الاختراق (IOCs) قبل إعادة الاتصال بالإنترنت.
- اعتمد بيئة اختبار معزولة (air-gapped أو VLAN منفصلة) لتجربة النسخ الاحتياطية وتحديثها قبل نشرها في الإنتاج.
التعاون مع مختصين ومصادر موثوقة
في حالات الهجوم المعقدة أو عند الشك بوجود متسللين محترفين، من الأفضل التعاون مع فرق استجابة للحوادث أو طرف ثالث مختص. يمكن الاطلاع على إرشادات رسمية حول التعامل مع هجمات الفدية والإجراءات الوقائية من وكالة الأمن السيبراني والحماية التابعة للحكومة الأمريكية: CISA Ransomware Guide.
ماذا تفعل بعد العودة للعمل؟
- أجرِ مراجعة ما بعد الحادث (post-incident review) لتحديد الأسباب الجذرية وتحسين الإجراءات.
- حدّث سياسات النسخ الاحتياطي وفصلها (3-2-1 أو استراتيجيات أخرى) وتأكد من اختبار الاستعادة بشكل دوري.
- قدّم تدريبًا موجزًا للموظفين حول الصيد الاحتيالي والتحقق من الوصول لتقليل فرص التكرار.
أسئلة شائعة
هل يمكنني استعادة الملفات فورًا من نسخة احتياطية؟
لا يُنصح بذلك قبل التحقق من خلو النسخة من أي برامج خبيثة. اختبر النسخة في بيئة معزولة أو قم بفحصها بأدوات مكافحة البرمجيات الخبيثة على أجهزة غير متصلة بالشبكة.
هل إعادة تثبيت النظام كافية لإغلاق الثغرة؟
إعادة التثبيت قد تزيل البرامج الخبيثة من الجهاز، لكنها لا تُصلح بالضرورة الثغرة التي استُخدمت للاختراق؛ لذلك يجب تحديد السبب الجذري وتطبيق التصحيحات المناسبة.
كم يستمر المراقبة بعد الاستعادة؟
توصيات عامة تشير إلى مراقبة مكثفة خلال الأسابيع الأولى وبعدها مراقبة مستمرة حسب حساسية النظام. الهدف هو الكشف المبكر عن أي علامات عودة المهاجم.
للمزيد عن كيفية حماية أجهزتك من البرمجيات الخبيثة وكيفية الاستعداد للحوادث، اطلع على شرحنا عن البرمجيات الخبيثة الذكية وكيفية الحماية، وإذا كانت لديك شكوك حول سلامة الأقراص بعد الهجوم قد يفيدك هذا الدليل حول فحص صحة القرص.
خاتمة
التعافي بعد الهجوم يتطلب توازنًا بين سرعة استعادة الخدمة ودقة التحقيق. اتبع خطوات منهجية: عزل، توثيق، فحص النسخ، استعادة مدروسة، ومراقبة طويلة الأمد لتقليل احتمال عودة المهاجم.