دعوات الأحداث المزيفة — كيف تكشفها وتحمي حسابك من سرقة الوصول

تنتشر هذه الأيام حيل جديدة تستغل تقاويم البريد الإلكتروني والدعوات الافتراضية لنشر روابط خبيثة أو لسرقة وصولك عبر OAuth. دعوات الأحداث المزيفة قد تبدو بريئة — دعوة لحضور اجتماع أو حدث — لكنها وسيلة فعّالة للمهاجمين لإقحام روابط خبيثة أو الحصول على صلاحيات لحسابك. في هذا المقال نوضح كيف تعمل هذه الهجمات، كيفية كشفها عمليًا، وخطوات سريعة لحماية حسابك وبياناتك.
كيف تعمل دعوات الأحداث المزيفة
المهاجمون يستخدمون طرقًا متعددة عند إرسال دعوات تقويمية خبيثة:
- إرسال رابط خبيث داخل وصف الحدث يؤدي لموقع تصيد أو لصفحة تطلب تسجيل الدخول عبر OAuth.
- استغلال إعدادات التقويم التي تضيف الدعوات تلقائيًا للمستخدم، ليظهر الحدث دون تفاعل منك.
- استخدام عناوين مرسلة تبدو مألوفة (اسم شركة أو جهة) واستخدام وصف لإقناعك بالنقر أو قبول الدعوة.
- ربط الدعوة بتطبيقات طرف ثالث تطلب صلاحيات للوصول إلى التقويم أو البريد.
دعوات الأحداث المزيفة
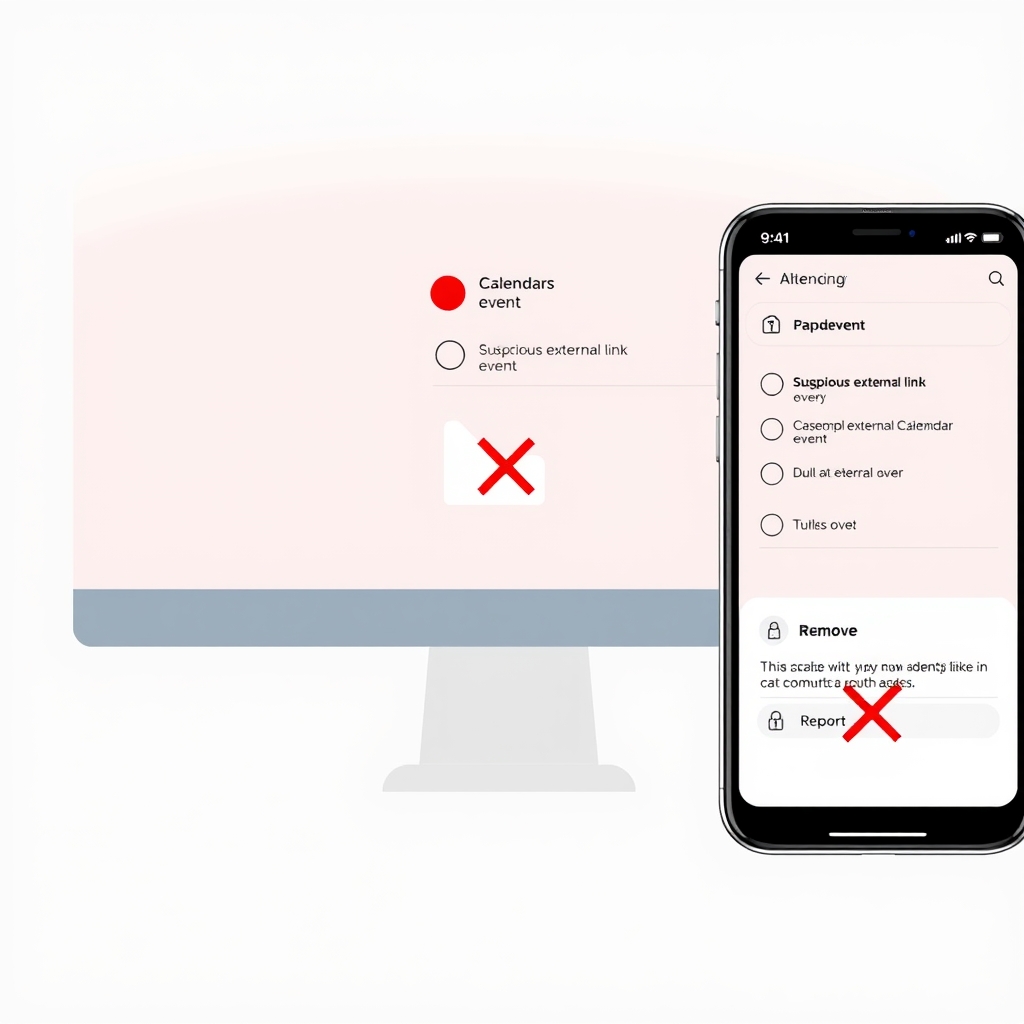
هذه صورة توضيحية لكيفية ظهور الحدث المشبوه في تقويمك وكيف يمكن أن يظهر الرابط أو مطالبة بمنح صلاحيات.
علامات تكشف الدعوة الخبيثة بسرعة
- مرسل غير معروف أو عنوان بريد مشبوه: تحقق من البريد المرسل، لا تعتمد على اسم العرض فقط.
- روابط مختصرة أو غير واضحة: روابط مثل bit.ly أو روابط طويلة غريبة علامة تحذير.
- طلب إعطاء صلاحيات: أي دعوة تقود إلى صفحة تطلب “منح الوصول” أو تسجيل الدخول عبر خدمة من خلال نافذة طرف ثالث يجب أن تثير شكّك.
- ضغط على العجلة الزمنية: دعوات طارئة جدًا أو مطالبات بحضور عاجل غالبًا تستخدم الضغط النفسي.
- توقيع ضعيف أو نص عام جدًا: دعوات بدون تفاصيل دقيقة عن المكان أو الجهة المنظمة.
خطوات عملية لفحص وإزالة الدعوات الخبيثة
- لا تضغط على أي رابط داخل وصف الدعوة. افتح متصفحًا جديدًا واكتب عنوان الموقع الرسمي يدويًا إن لزم.
- احذف الدعوة أو ضعها كـ “غير مؤكد” حتى تتأكد من مصدرها.
- في إعدادات التقويم لديك، تعطيل خيار إضافة الدعوات تلقائيًا إذا كان متاحًا.
- راجع أذونات التطبيقات المرتبطة بحسابك وألغي أي صلاحيات مشبوهة أو غير مألوفة.
- غيّر كلمة المرور وفعل المصادقة الثنائية إذا شعرت بأي نشاط غريب.
كيف تلغي صلاحيات التطبيقات وتراجع الوصول (خطوات عامة)
من المخاطر الكبيرة أن تؤدي دعوة إلى صفحة تمنح تطبيقًا خارجيًا صلاحيات على حسابك (OAuth). للتعامل:
- ادخل إلى إعدادات حسابك (جوجل، مايكروسوفت، أو موفر البريد) وابحث عن قسم الأمان أو التطبيقات المرتبطة.
- راجع التطبيقات التي لها حق الوصول إلى البريد أو التقويم أو ملفاتك، وأزل أي تطبيق لا تعرفه فورًا.
- بعد الإزالة، غيّر كلمة المرور وفعل المصادقة متعددة العوامل.
ماذا تفعل إذا نقرت على رابط أو منحت صلاحية بطريق الخطأ
- اغلق المتصفح فورًا ولا تدخل بيانات أخرى.
- غير كلمة المرور فورًا وفعل المصادقة الثنائية.
- راجع أذونات التطبيقات وألغِ أي وصول جديد.
- افحص جهازك ببرنامج موثوق لمكافحة البرمجيات الخبيثة.
- أبلغ مزود الخدمة (مثل Google أو Microsoft) عن الحادث عبر صفحات المساعدة الرسمية.
إجراءات وقائية مستمرة
- فعل المصادقة الثنائية لكل حساب قادر على ذلك.
- استخدم مدير كلمات مرور لإنشاء كلمات فريدة وقوية.
- تعلم كيفية التعرف على عناوين البريد المزيفة والروابط المشبوهة.
- حدّ من صلاحيات التطبيقات: امنح أقل صلاحيات لازمة فقط.
- حدث نظام التشغيل والتطبيقات بانتظام لإغلاق ثغرات محتملة.
لشرح أوسع عن كيفية كشف رسائل التصيد داخل منصات التعاون ننصح بقراءة دليلنا عن كشف التصيد في Microsoft Teams، وإذا كان لديك حسابات مرتبطة بخدمات الذكاء الاصطناعي فمن المفيد مراجعة نصائحنا في حماية حسابات الذكاء الاصطناعي لتقليل مخاطر استنزاف الصلاحيات والفواتير.
للمزيد من الإرشادات الرسمية حول كيفية التعرف على رسائل التصيّد والتعامل معها يمكنك الاطلاع على صفحة المساعدة الرسمية من جوجل: How to recognize phishing messages — Google Support.
الأسئلة الشائعة
هل كل دعوة غير متوقعة تعني أنها خبيثة؟
لا بالضرورة، لكن يجب التعامل معها بحذر. تحقق من المرسل، محتوى الدعوة، ولا تضغط على الروابط قبل التحقق.
كيف أبلغ عن دعوة مشبوهة في تقاويمي؟
معظم مزودي الخدمات يتيحون خيارًا للإبلاغ عن السبام أو حذف الدعوة. أزل الدعوة أولًا ثم استخدم خيارات الإبلاغ في مزود البريد أو التقويم.
هل إلغاء وصول تطبيق يكفي بعد منحه عرضًا؟
إلغاء الوصول خطوة مهمة، ولكن إذا أدخلت بيانات اعتمادك بعد النقر يجب تغيير كلمة المرور وتفعيل المصادقة الثنائية وفحص نشاط الحساب.
هل توجد أدوات تمنع إضافة الدعوات التلقائية؟
نعم، في إعدادات معظم مزودي التقويم يمكنك تعطيل الإضافة التلقائية للدعوات أو وضعها كمسودة حتى توافق عليها يدويًا.
خاتمة
المهاجمون سيتجهون دائمًا إلى طرق جديدة للاستفادة من ثقة المستخدمين، ودعوات الأحداث المزيفة مثال عملي على ذلك. الحذر البسيط، فحص الروابط، ومراجعة صلاحيات التطبيقات تقيك كثيرًا من المخاطر. اتبع الخطوات العملية المذكورة هنا لتقليل فرص أن يصبح تقويمك بابًا لدخول غير مصرح به إلى حساباتك.