إيقاف NTLM: ماذا يعني للمؤسسات وكيفية الاستعداد للانتقال إلى مصادقات حديثة

إيقاف NTLM أصبح موضوعًا مهمًا لأي مسؤول شبكات أو شركة تعتمد على بيئات ويندوز قديمة. في هذا المقال تشرح كيف يعمل NTLM، لماذا تُسحب هذه التقنية تدريجيًا، وما الخطوات العملية التي يمكنك اتخاذها لتقليل المخاطر والانتقال إلى مصادقات أحدث دون تعطيل الخدمات.
إيقاف NTLM
NTLM هو بروتوكول مصادقة قديم استخدمته بيئات ويندوز لعقود. على الرغم من وجود حالات استخدام ما زالت تعتمد عليه، إلا أن له عيوبًا أمنية مثل قابلية هجمات إعادة التشغيل (replay) وصعوبة تقديم ميزات متقدمة مثل المصادقة متعددة العوامل. لذلك، تعكف الجهات المطورة لأنظمة التشغيل والشركات على تقليل الاعتماد عليه تدريجيًا.
لماذا يجب أن تهتم؟
- تعرض NTLM المنظمة لهجمات استغلالية أسهل مقارنة بالأساليب الأحدث.
- التقنيات الحديثة مثل Kerberos وOAuth وتكامل الهوية السحابية تدعم ميزات أمان لا يوفرها NTLM.
- إيقاف NTLM يمنع اعتماد مكونات قد تصبح نقطة فشل أمني في المستقبل.
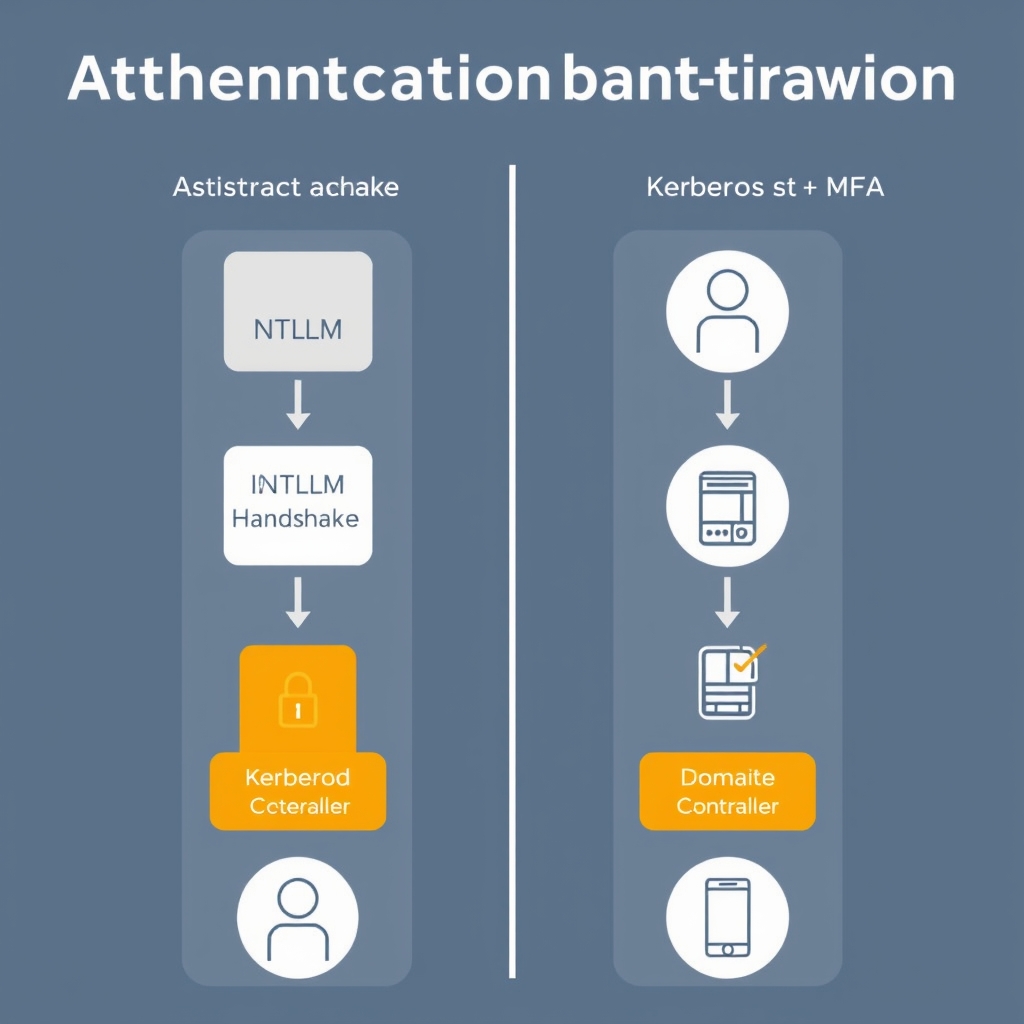
مقارنة سريعة بين NTLM وبدائل المصادقة
عرض مرئي يساعد على فهم الفرق بين العمليات القديمة والحديثة.
ماذا تفعل خطوة بخطوة؟
- جرد الاستخدامات: اجمع سجلات المصادقة وحدد الأجهزة والخدمات التي تستخدم NTLM. ابحث عن أحداث NTLM في سجل Windows Security ومصادر السجلات المركزية.
- تصنيف المخاطر: صنّف الخدمات بحسب الحيوية والتأثير المحتمل عند تعطّل المصادقة، وحدد أولويات الاستبدال.
- تحديث التطبيقات والخدمات: تواصل مع بائعي البرمجيات وفرق التطوير لترقية البروتوكولات إلى Kerberos أو بروتوكولات قائمة على التذاكر أو OAuth حيثما أمكن.
- تمكين Kerberos وSMB الآمن: اجعل Kerberos هو الخيار الافتراضي للمصادقة في Active Directory، وفعّل إعدادات حماية SMB مثل توقيع الحزم (SMB signing) عند الحاجة.
- التحقق من الاعتمادات المتنقلة: للمستخدمين المتنقلين أو الأجهزة غير المرتبطة بالمجال، فكّر في حلول الهوية الحديثة مثل Azure AD وVPN مع دعم المصادقة الحديثة.
- اختبار بيئة منع NTLM تدريجيًا: استخدم سياسات تدقيق ومنع NTLM في وضع التدقيق أولًا لرصد المشكلات قبل فرض الحظر الكامل.
- تنفيذ المصادقة متعددة العوامل (MFA): أضف طبقة MFA للتقليل من أثر سرقة الاعتمادات، خصوصًا للخدمات الحساسة والوصول عن بُعد.
- مراقبة وعمليات الاستجابة: حدّد إجراءات واضحة لاكتشاف محاولات استخدام NTLM غير المصرّح به والاستجابة لها.
أدوات وفنيات مفيدة للمسح والاختبار
- تفعيل سياسات Group Policy لتسجيل طلبات NTLM ومصادرتها في وضع التدقيق.
- استخدام حلول SIEM لفحص سجلات المصادقة وتجميع مؤشر استخدام NTLM عبر الشبكة.
- أدوات فحص الاعتماديات داخل التطبيقات – اطلب من فرق التطوير توثيق طرق المصادقة المستخدمة.
حالات شائعة وكيفية التعامل معها
تطبيقات قديمة لا تدعم Kerberos
إذا كان تطبيق يعتمد على NTLM ولا يمكن تحديثه، ففكّر في عزل الخدمة داخل شبكة مُحكَمة، واستخدام حسابات خدمة ذات أذونات محدودة، مع مراقبة حركة التشغيل بعناية.
أجهزة طرفية أو طابعات شبكة
بعض الأجهزة القديمة تستخدم أساليب بسيطة للمصادقة؛ راجع إمكانات التحديث لديها أو ضعها في شبكة VLAN منفصلة مع سياسات وصول صارمة.
موارد رسمية للرجوع إليها
للحصول على تفاصيل تقنية رسمية حول NTLM وكيفية إدارة مصادقات ويندوز راجع وثائق مايكروسوفت على صفحة الدعم والتوثيق الرسمية:
كما أن تنفيذ سياسات أمان مؤسسية جيدة يساعد على الحد من المخاطر العامة؛ راجع أيضًا مقالتنا حول إجراءات حماية للشركات الصغيرة للحصول على نصائح عملية قابلة للتطبيق.
أسئلة شائعة (FAQ)
هل يجب إيقاف NTLM فورًا؟
لا يُنصح بفرض إيقاف فوري. ابدأ بمسح وتدقيق ثم اختبار منع NTLM تدريجيًا لضمان استمرار الخدمات.
ما البديل الأكثر شيوعًا؟
Kerberos هو البديل التقليدي في بيئات Active Directory، بينما بيئات الهوية السحابية تستخدم OAuth/OpenID Connect وطرق حديثة تدعم MFA.
كيف أكتشف إذا كان تطبيقي يستخدم NTLM؟
راجع سجلات المصادقة على الخوادم، فعّل تدقيق NTLM عبر Group Policy، أو استخدم أدوات SIEM لتحليل حركة المصادقة.
هل يؤثر إيقاف NTLM على أجهزة غير ويندوز؟
يعتمد ذلك على كيفية إعداد الخدمات. بعض الأنظمة تستخدم NTLM عند الاتصال بخدمات ويندوز؛ لذا قد تحتاج لتحديث طرق الاتصال أو تهيئة جسر مصادقة بديل.
الخاتمة
إيقاف NTLM فرصة لتحسين أمن المصادقة في مؤسستك، لكنه يتطلب تخطيطًا ومنهجية. ابدأ بجرد الاستخدامات وتدقيق السجلات، اختبر سياسات منع NTLM تدريجيًا، واعمل على نشر بدائل آمنة مثل Kerberos وMFA. التحضير الجيد يقلل من مخاطر التعطيل ويحسن مستوى الحماية العام.