
يمكن تحقيق استضافة ذاتية بدون سيرفر عمليًا باستخدام حاسوبك اليومي الذي يعمل بنظام Windows. الفكرة أن تستغل Docker (أو بديل له) لتشغيل خدمات صغيرة مثل مشاركة الملفات، خوادم الوسائط، أو DNS محلي، دون الحاجة لشراء خادم منفصل.
استضافة ذاتية بدون سيرفر
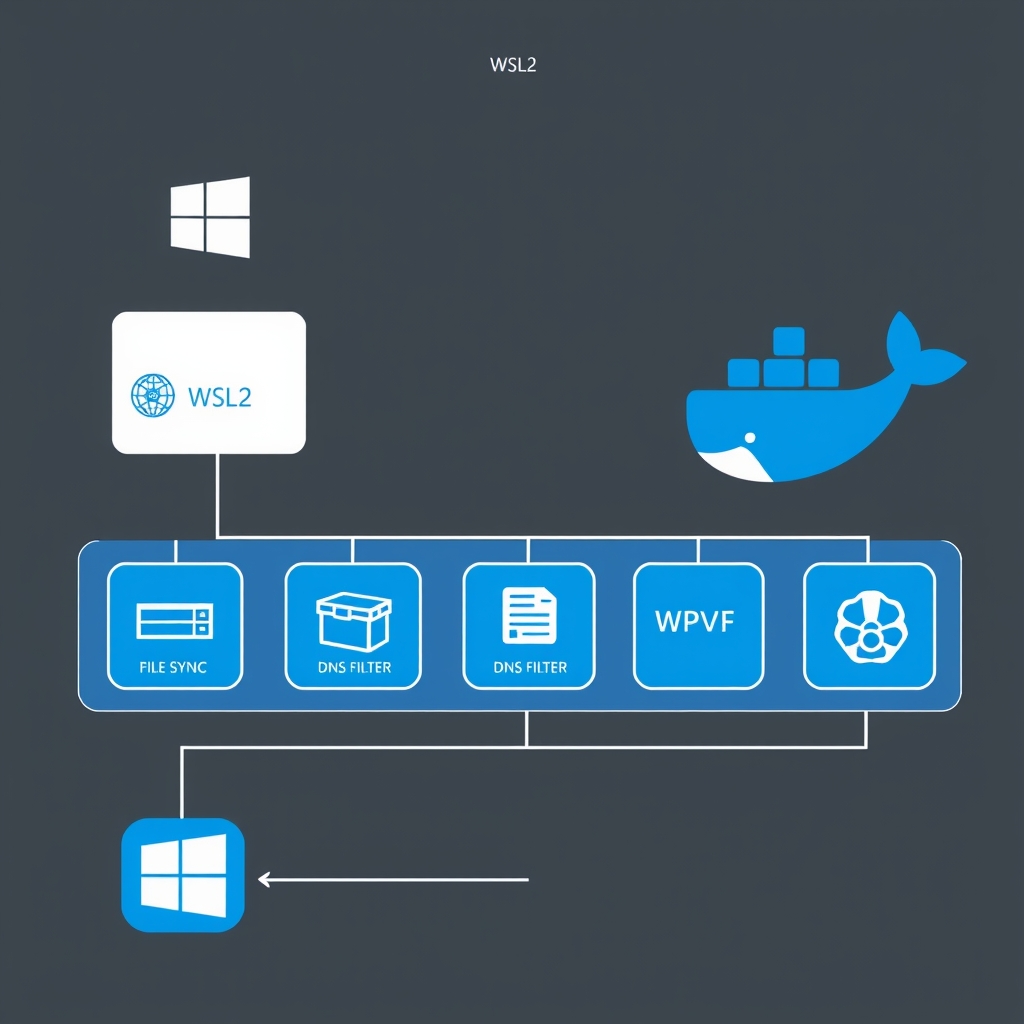
هذا النمط مفيد إذا كان لديك حاسوب منزلي يعمل معظم الوقت وتريد استغلاله لتشغيل خدمات شخصية أو للاختبار. ستتعلم هنا مبدأ العمل، متطلبات التشغيل، أمثلة على الحاويات المناسبة، وكيف تحمي خدماتك وتنسخها احتياطيًا.
متطلبات سريعة قبل البدء
ضع هذه المتطلبات في الحسبان قبل أن تبدأ:
- حاسوب يعمل بنظام Windows مع دعم للـ virtualization (يفضل مع معالج حديث وذاكرة كافية).
- بيئة WSL2 أو بديل مثل Rancher Desktop لتشغيل Docker مستقراً على Windows.
- مساحة تخزين كافية لحاوياتك وملفات البيانات (يفضل قرص منفصل أو قسم مخصص).
- مستوى أساسي من فهم الشبكات: فتح المنافذ، عناوين IP محلية، وإدارة الموجّه.
- نسخ احتياطي لبياناتك قبل تشغيل خدمات تخزن ملفات مهمة.
نقطة مهمة
أي الحاويات مناسبة لحاسوب يومي؟
ابدأ بخدمات خفيفة الموارد وسهلة الإدارة. أمثلة عملية:
- Nextcloud — لمزامنة ومشاركة الملفات الشخصية والنسخ الاحتياطي. مناسب إذا كنت تريد بديلًا لسحابة عامة.
- Jellyfin — خادم وسائط مفتوح المصدر لتشغيل مكتبة الأفلام والموسيقى محليًا.
- Pi‑hole — مرشح إعلانات وDNS محلي لحماية الشبكة المنزلية؛ يمكن تشغيله في حاوية Docker كما في مقالتنا عن تشغيل Pi-hole باستخدام Docker Compose.
- Portainer — واجهة رسومية لإدارة الحاويات تسهل التشغيل والمراقبة.
- Reverse proxy (Traefik أو Nginx Proxy Manager) — مهمة لتوجيه طلبات الويب، إصدار شهادات TLS، وفصل الخدمات ببساطة.
كيفية الإعداد خطوة بخطوة (مخطط عام)
- تأكد من تشغيل خاصية المحاكاة الافتراضية في BIOS/UEFI.
- ثبت WSL2 إن لم يكن مثبتًا، ثم ثبّت Docker Desktop أو بدائل مثل Rancher Desktop.
- أنشئ مجلدات بيانات دائمة (Volumes) لكل خدمة لتفادي فقدان البيانات عند إعادة تشغيل الحاويات.
- ابدأ بخدمة واحدة (مثلاً Portainer أو Pi‑hole) لاختبار الشبكة والنسخ الاحتياطي.
- أضف reverse proxy لإدارة الوصول الخارجي وتفعيل HTTPS، أو استخدم شبكة خاصة افتراضية للوصول الآمن.
نُهج آمنة للوصول عن بُعد
فتح منافذ جهازك مباشرة إلى الإنترنت محفوف بالمخاطر. بدائل أكثر أمانًا:
- استخدام خدمة VPN أو شبكة خاصة افتراضية مثل Tailscale للوصول إلى خدماتك بدون فتح منافذ عامة. لشرح عملي حول خيار Tailscale في بيئات صغيرة انظر مقالنا عن تجربة Tailscale على راسبيري باي كمصدر للإلهام.
- استخدام reverse proxy مع TLS وأدوات لإدارة الشهادات مثل Let’s Encrypt.
- تمكين المصادقة القوية للحسابات وعدم الاعتماد على كلمات مرور ضعيفة.
نصائح عملية لإدارة مستدامة
- احتفظ بنسخ احتياطية دورية من مجلدات البيانات (Volumes) في قرص خارجي أو سحابة مشفرة.
- حدّث الحاويات بانتظام وفحص السجلات (logs) لرصد المشكلات المبكرة.
- استخدم Portainer أو أدوات مشابهة لتبسيط إدارة الحاويات بدلاً من الأوامر اليدوية المستمرة.
- ضع خطة لإيقاف الخدمة الآمن قبل صيانة الحاسوب لتجنب تلف البيانات.
أسئلة شائعة
هل أحتاج إلى خبرة متقدمة لبدء استضافة ذاتية على حاسوبي؟
ليس بالضرورة. يمكنك البدء بخدمة واحدة بسيطة مثل Portainer أو Pi‑hole واتباع أدلة التثبيت. لكن بعض المعرفة الأساسية بالشبكات والنسخ الاحتياطي مهمة.
هل تشغيل الخدمات يسبب ضغطًا كبيرًا على الحاسوب؟
يعتمد ذلك على الخدمات. حاويات خفيفة مثل Pi‑hole تكاد لا تؤثر، بينما وسائط مثل Jellyfin قد تستخدم CPU وقرصًا أكبر عند التحويل (transcoding).
هل يمكنني الوصول إلى الخدمات من خارج الشبكة بأمان؟
نعم، عبر إعداد VPN أو Tailscale أو باستخدام reverse proxy مع HTTPS. تجنّب فتح المنافذ العامة بدون طبقات حماية.
خاتمة
الـ استضافة ذاتية بدون سيرفر على حاسوب Windows خيار عملي لمن يريد خدمات شخصية دون إنفاق إضافي على خادم مخصص. ابدأ بخدمات بسيطة، حضّر نسخًا احتياطيًا، وطبّق أساليب الوصول الآمن قبل أن تفتح أي خدمة للعالم الخارجي.