أمن الحواسب الفائقة: كيف تحمي عنقود الحوسبة والبيانات عمليًا

الحوادث المتعلقة بمهاجمة مراكز الحوسبة الكبيرة جعلت أمن الحواسب الفائقة موضوعًا ضروريًا للباحثين ومسؤولي البنية التحتية. في هذا المقال نوضح مبادئ وحلول عملية لحماية عناقيد الحوسبة (HPC) دون الدخول في تفاصيل متخصصة جداً، مع خطوات قابلة للتطبيق في المختبرات ومراكز البحث.
لماذا تستهدف الحواسب الفائقة؟
الحواسب الفائقة تحتوي موارد حوسبة وبيانات قيمة — نماذج تعليمية، بيانات أبحاث، وصول إلى شبكات داخلية وسعات تخزين ضخمة. هذا يجعلها هدفًا جذابًا للمهاجمين للاستفادة من قدرات المعالجة أو لسرقة/تشفير البيانات.
المخاطر الشائعة ضد عنقود HPC
- الاختراق عبر نقاط دخول ضعيفة مثل بوابات الإدارة أو حسابات SSH ذات كلمات مرور بسيطة.
- ثغرات في الخدمات المفتوحة أو برمجيات قديمة على عقد login أو إدارة الموارد.
- سوء تكوين الشبكات وعدم عزل الحركة بين واجهات الإدارة والبيانات الحوسبية.
- خدمات الطرف الثالث التي لها صلاحيات على النظام (مخاطر مزودين خارجيين).
أمن الحواسب الفائقة
الخطوات التالية تشكل إطارًا عمليًا لتحسين أمن عنقود الحوسبة لديك. لا يلزم تنفيذها كلها دفعة واحدة، لكن بناء طبقات حماية متدرجة يقلل المخاطر بشكل كبير.
1. عزل الشبكات وتقسيم الأدوار
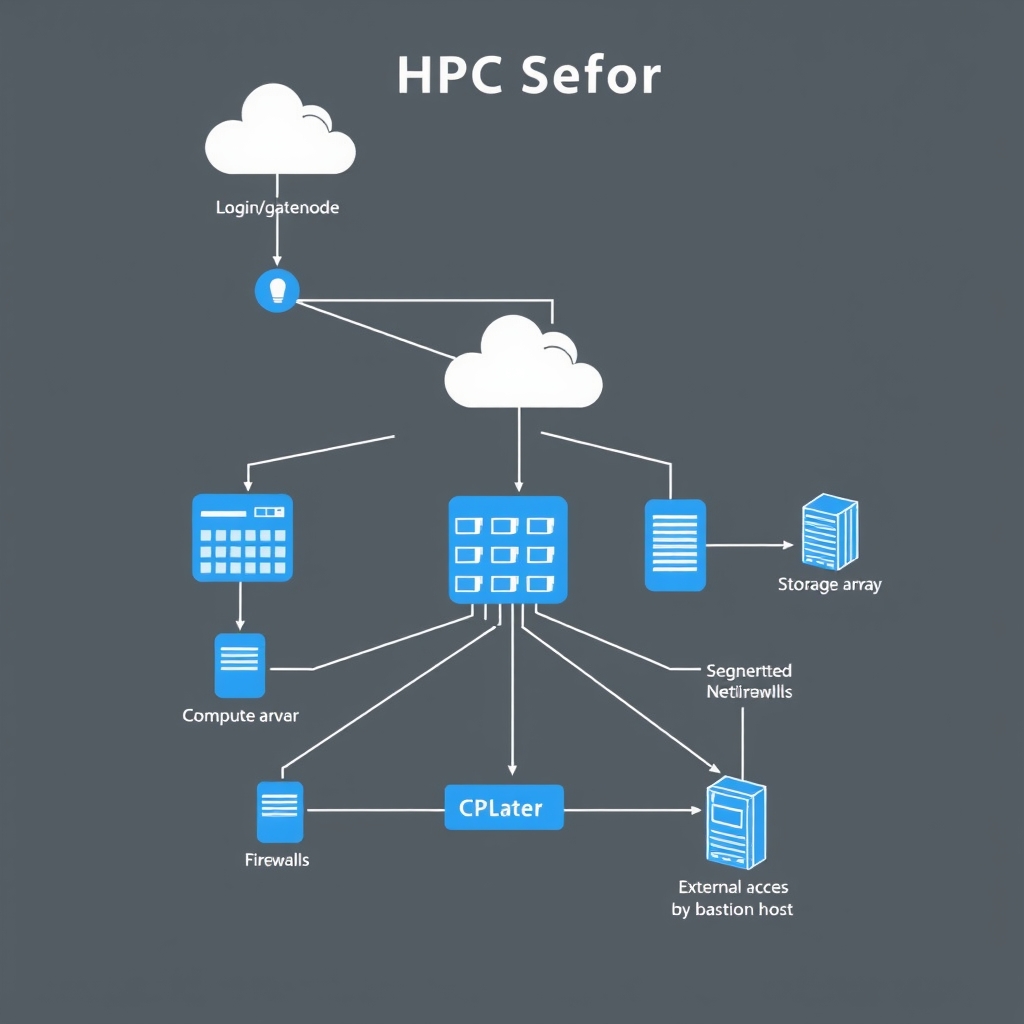
قسم الشبكة إلى نطاقات واضحة: واجهة المستخدم (login/bastion)، شبكة الحوسبة (compute network)، شبكة التخزين، وشبكة الإدارة. استخدم جدران نارية وسياسات VLAN وACLs لحصر الوصول بين هذه النطاقات.
2. بوابات آمنة والمصادقة القوية
- اعتمد بوابة وصول مراعية للأمان (bastion host) لكل الوصول الإداري ولا تسمح بالوصول المباشر لعقد الحوسبة من الإنترنت.
- استخدم مفاتيح SSH فردية، ومصادقة متعددة العوامل لحسابات الإدارة حيثما أمكن.
3. إدارة التحديثات والبرمجيات
ضع خطة تحديث منتظمة لبرمجيات إدارة العنقود، نواة الأنظمة والتبعيات. اختبر التحديثات في بيئة تجريبية قبل النشر على بيئة الإنتاج.
4. سياسات التحكم بالوصول (IAM) وصلاحيات الحد الأدنى
طبق مبدأ أقل الامتيازات: أعطِ المستخدمين والعمليات فقط الأذونات اللازمة لأداء مهامهم. راجع حسابات الخدمة وشهادات الوصول بانتظام.
5. المراقبة والكشف عن السلوك الشاذ
- شغّل نظام جمع سجلات مركزي (SIEM أو نظام مبسط) يجمع سجلات الحوسبة، التخزين، والمصادقة.
- حدد قواعد تنبيه لحركة بيانات غير متوقعة أو استخدام موارد غير معتاد.
6. نسخة احتياطية واستعادة قابلة للاعتماد
صمم استراتيجية نسخ احتياطي منفصلة ومحكمة الوصول، وجرّب استعادتها دورياً. افصل مخزن النسخ الاحتياطي عن نفس الشبكات التي تعمل عليها الحوسبة لإيقاف انتشار الهجمات.
خطوات عملية سريعة للتنفيذ
- قم بإحصاء جميع العقد والخدمات وتوثيق نقاط الدخول.
- أغلق الخدمات غير الضرورية وغيّر أي كلمات مرور افتراضية أو مفاتيح مفقودة.
- نصّب بوابة bastion وآمن وصول SSH بمفاتيح واستبدال كلمات المرور بالمصادقة الثنائية.
- هيّئ فصل الشبكات وقيود الوصول بين Login وCompute وStorage.
- شغّل مراقبة سجلات وأساليب تنبيه بسيطة ثم طوّرها تدريجيًا إلى SIEM إذا أمكن.
التعامل مع مزودي الطرف الثالث والبرمجيات
راجع الصلاحيات التي تمنحها للموردين والأدوات المفتوحة المصدر التي تعتمدها. قراءة ومراجعة عقود الخدمة والتحديد الدقيق للواجهات المسموح بها يقلل من مخاطر مخاطر الطرف الثالث.
التصميم والاعتبارات الفيزيائية والتبريد
الأمن لا يقتصر على الشبكة فقط؛ ضَمِن تحكم الوصول الفيزيائي، أنظمة تبريد طارئة، ومراقبة بيئية داخل غرف الحواسب. إذا كانت البنية توجِّه نحو توزيع أو تحويل مباني قديمة إلى عقد حوسبة مصغرة، فراجع إرشادات نشر البنية التحتية بعناية (مراكز بيانات مصغرة).
ماذا تفعل بعد حادث أمني مشتبه؟
- افصل المكونات المصابة عن الشبكة فورًا بدون حذف سجلات.
- جمّع الأدلة، حافظ على السجلات، وأبلغ الجهات المعنية داخل المؤسسة.
- نفّذ خطة استعادة وتحقق من سلامة البيانات قبل إعادة تشغيل الخدمات.
لمزيد من سياق الحوادث المماثلة يمكنك مراجعة تقرير عن حادثة استهداف حاسوب فائق، لكن اجعل استراتيجيتك مبنية على فهم البنية والتهديدات المحلية أولاً.
الأسئلة الشائعة
هل أحتاج إلى أدوات أمن متقدمة مثل SIEM لحماية عنقودي؟
ليس بالضرورة من البداية. ابدأ بجمع السجلات المهمة (المصادقة، الشبكة، التخزين) وقواعد كشف بسيطة. إذا نما العنقود وازدادت المخاطر، ففكّر في SIEM أو خدمات الإدارة الأمنية.
كيف أوازن بين أمان العنقود وراحة باحثي الفريق؟
ضع سياسات وصول مرنة وقابلة للمراجعة: حسابات مؤقتة، نطاقات زمنية للوصول، ومحطات عمل مخصصة للبحث يمكن إدارتها مركزياً لتقليل التعطيل.
هل النسخ الاحتياطي السحابي حل جيد؟
النسخ الاحتياطي السحابي مفيد لكن تحقق من سياسات الخصوصية، التشفير أثناء النقل والتخزين، وامكانية الاستعادة بسرعة. الحفاظ على نسخة محلية ومعزولة أمر مهم للحوادث الكبرى.
خاتمة
أمن الحواسب الفائقة يبدأ بتصميم صحيح، إجراءات وصول صارمة، ومراقبة مستمرة. تطبيق التحسينات بشكل تدريجي مع تعاون الباحثين وفِرق الشبكة يمنح حماية عملية دون تعطيل العمل البحثي.