مراجعة الكود المولد بالذكاء الاصطناعي — خطوات عملية لضمان الجودة والأمان

تُعد مراجعة الكود المولد بالذكاء الاصطناعي الآن جزءًا لا يتجزأ من سير عمل فرق التطوير. مع تزايد استخدام أدوات مثل مساعدي البرمجة والتوليد التلقائي، يحتاج الفريق إلى عملية واضحة للتمييز بين اقتراح مفيد وكود قد يحمل أخطاء أو مخاطر أمنية أو انتهاكات تراخيص.
لماذا تحتاج فرق التطوير إلى مراجعة خاصة للكود المولد
أدوات التوليد تساعد على تسريع كتابة الشفرات، لكنها قد تُنتج تعليمات برمجية خاطئة، أو غير محسّنة، أو تستخدم مكتبات بمشاكل ترخيص، أو تكشف معلومات حساسة في السلاسل النصية. مراجعة تقليدية وحدها قد لا تكفي: يجب دمج أدوات تلقائية وإرشادات بشرية للتأكد من الجودة والأمان.
مراجعة الكود المولد بالذكاء الاصطناعي
فيما يلي قائمة عملية قابلة للتطبيق فورًا تساعدك على مراجعة الكود الناتج عن أدوات الذكاء الاصطناعي داخل مشروعك:
- تحقق من النية والسياق: تأكد من أن القطعة المولّدة تتناسب مع احتياجات المشروع وأسلوب الكود المتبع.
- فحص الاعتمادات والتراخيص: راجع import/require وابحث عن حزم خارجية قد تكون لها قيود ترخيص أو تاريخ مشكلات أمان.
- كشف الأسرار والبيانات الحساسة: افحص الأكواد لوجود مفاتيح API أو كلمات مرور أو مسارات محلية؛ راجع ممارسات التحضير للمدخلات كما في مقالتنا عن تنظيف الوثائق قبل رفعها للذكاء الاصطناعي.
- تحليل ثابت تلقائي: شغّل أدوات static analysis وlinters لتحديد أنماط الخطر والعيوب النمطية.
- اختبارات وحدة وتكامل: أضف أو حدّث اختبارات وحدات لتغطية الكود المولّد؛ لا تقبل تغييرات بدون اختبارات تغطي الحالات الحرجة.
- فحص التبعيات الأوتوماتيكي: استخدم SCA (Software Composition Analysis) للبحث عن ثغرات في المكتبات المستخدمة.
- تشغيل اختبارات الأمان السلوكية: اختبر الإدخالات غير المتوقعة، اعتمد على fuzzing واختبارات الإدخال لقياس الصمود.
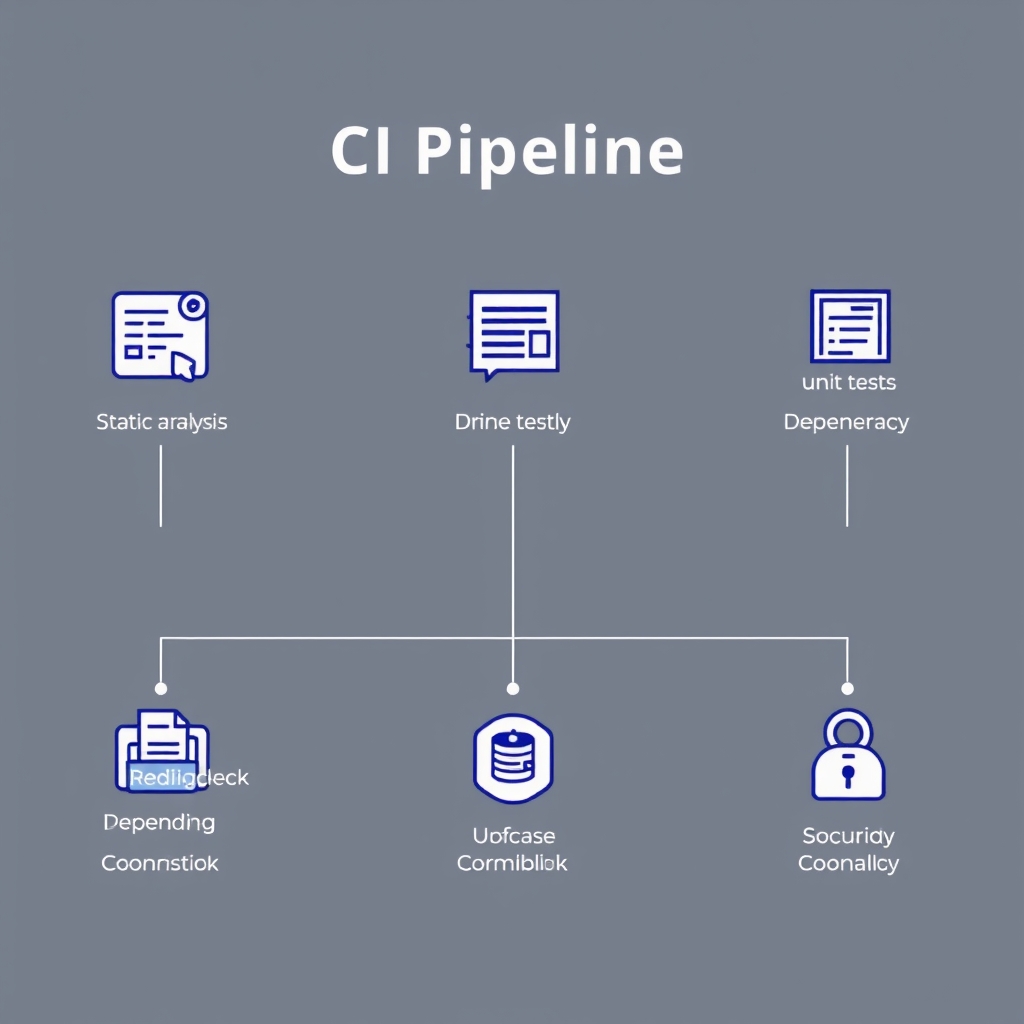
- تطبيق قواعد CI/CD gating: لا تسمح بالدمج إلى الفرع الرئيسي قبل اجتياز سلسلة فحص تلقائية تضم تحليل ثابت، اختبارات، ومسح للتبعيات.
- مراجعة بشرية مركَّزة: اجعل المراجعات البشرية موجّهة نحو المنطق الأمني، الاعتمادية، وأثر الصيانة الطويلة، بدلاً من التركيز على تفاصيل نمطية صغيرة.
- توثيق وتفسير: اطلب من من يولّد الكود (أداة أو مطوّر) إضافة تعليق يشرح القرار التصميمي والمصادر المستخدمة لتسهيل المراجعات المستقبلية.
أدوات وتقنيات مفيدة
- أدوات التحليل الثابت مثل ESLint أو SonarQube للكود المصدر.
- ماسحات التبعيات مثل Dependabot أو Snyk لفحص المكتبات والثغرات.
- أدوات فحص الأسرار المتسربة مثل git-secrets أو truffleHog.
- منصات الاختبار التلقائي وCI (مثل GitHub Actions) لعمل gating قبل الدمج — انظر وثائق GitHub Copilot للممارسات المتكاملة: ممارسات GitHub Copilot.
حواجز خاصة بالذكاء الاصطناعي وكيفية التعامل معها
أدوات التوليد قد تُخفي أصل الاقتباسات أو تبني اعتمادًا غير واضح على بيانات قد تكون محمية بحقوق أو تحتوي معلومات خاصة. لتقليل المخاطر:
- اعتمد سياسات استخدام واضحة تحدد ما يُسمح توليده ومصادر التدريب المقبولة.
- احتفظ بسجل للاستجابات المولّدة وبيانات الإدخال لتتبع سبب اقتراح معين عند الحاجة.
- حدّ من السماح بتشغيل توليد الكود على بيانات سرية أو داخل بيئات إنتاجية بدون رقابة مشددة.
تطبيق عملي: دمج المراجعة في سير العمل
مثال بسيط لخطوات يمكن تطبيقها في معظم المشاريع:
- يطلب المطوّر الكود المولّد ويضيف وصفًا للوظيفة المطلوبة.
- تُشغّل اختبارات ثابتة ومسح التبعيات تلقائيًا على الفرع المؤقت.
- تُنشأ اختبارات وحدات مبدئية ويُطلب تغطية للحالات الأساسية.
- تجري مراجعة بشرية مركزة قبل الموافقة، مع انتباه خاص للأمان والخصوصية.
- بعد الدمج، يُتابع الفريق السلوك في بيئة staging قبل الانتقال للإنتاج تدريجيًا.
يمكنك كذلك استخدام أدوات الذكاء الاصطناعي لاكتشاف نقاط الضعف كما يظهر في بعض تطبيقات الفحص التي تستفيد من AI لفحص الخدمات، لكن لا تجعلها بديلاً كاملاً للمراجعة البشرية — شاهد مثالًا على استخدام أدوات الذكاء الاصطناعي في فحص الثغرات في مقالنا عن فحص ثغرات NGINX باستخدام أدوات الذكاء الاصطناعي.
الأسئلة الشائعة
هل يكفي الاعتماد على اختبارات وحدات تلقائية للكود المولد؟
لا، الاختبارات مهمة لكنها لا تغطي دائماً السلوك الأمني أو مشكلات الترخيص أو الاعتمادية طويلة الأمد؛ لذلك يجب الدمج مع فحوصات أمان وتحليل تبعيات ومراجعة بشرية.
كيف أتعامل مع اقتراحات تحتوي على اعتماد لمكتبة قديمة؟
افحص بدائل حديثة، تحقق من سجل الثغرات للمكتبة، وقرر ما إذا كان التحديث ممكنًا أو يجب استبدال الحل بالكامل.
هل يجب توثيق كل قطعة كود مولدة بالذكاء الاصطناعي؟
يوصى بتوثيق القرارات التصميمية والاعتمادات وحالة المراجعة لتسهيل الصيانة والمسؤولية لاحقًا.
خاتمة
مراجعة الكود المولد بالذكاء الاصطناعي تتطلب مزيجًا من الأدوات الآلية والإجراءات البشرية. بتطبيق قائمة التحقق ودمج الفحوصات ضمن CI، يمكن للفرق الاستفادة من السرعة التي تقدمها أدوات التوليد مع تقليل المخاطر الأمنية والاعتمادية.