طبقة السياق الموحدة — ما هي وكيف تؤثر على خصوصية وأمان اجتماعات العمل

طبقة السياق الموحدة أصبحت مصطلحًا يتكرر عند الحديث عن دمج الذكاء الاصطناعي مع أدوات التعاون داخل الشركات. في هذا المقال نوضح ما المقصود بـ طبقة السياق الموحدة، لماذا تهمّ فرق التقنية والأمن والموارد البشرية، وما الخطوات العملية التي يمكن للشركات اتخاذها للحد من المخاطر وحماية بيانات الموظفين.
لماذا تظهر الحاجة إلى طبقة السياق الموحدة؟
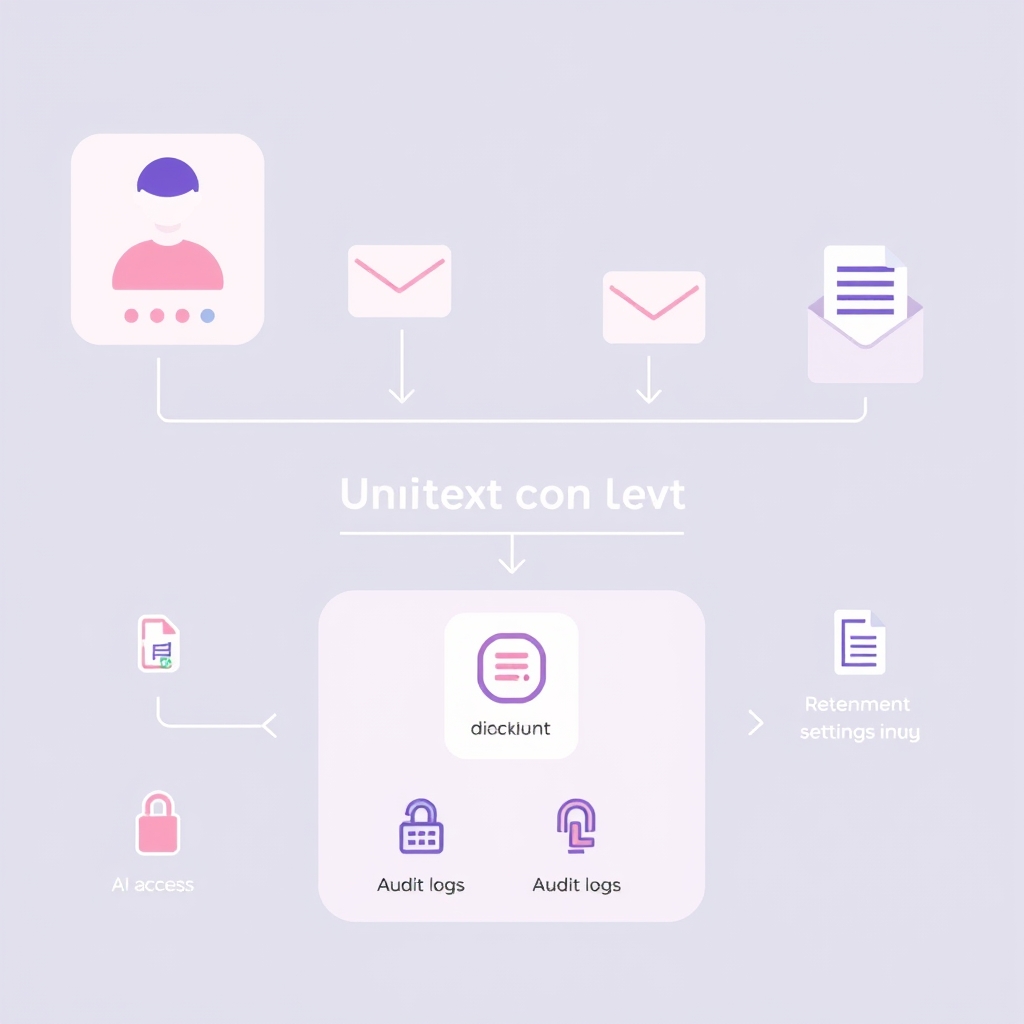
تتزايد مصادر البيانات داخل الشركات: محادثات الدردشة، مكالمات الفيديو، رسائل البريد، الملاحظات المشتركة، وسجلات الاجتماعات. الشركات التي تريد استخدام وكلاء الذكاء الاصطناعي لتعزيز الإنتاجية قد تختار تجميع هذه المصادر في طبقة واحدة تُيسّر على النماذج الوصول إلى “سياق” كامل حول الموضوعات والقرارات والمفاوضات.
الفائدة العملية واضحة: وكلاء الذكاء الاصطناعي يصبحون قادرين على تقديم ملخصاتٍ أفضل، اقتراحاتٍ ذكية، واستجاباتٍ متسقة عبر قنوات متعددة. لكن هذا التجميع يرفع أيضًا مخاطر التعرض غير المصرح به للمعلومات الحساسة وتسريبها.
طبقة السياق الموحدة
ببساطة، طبقة السياق الموحدة هي وسيلة مركزية تجمع محتوى الاجتماعات والمحادثات والملفات المتعلقة بموضوعٍ أو عميل أو مشروع واحد، وتعرض هذا السياق لوكلاء الذكاء الاصطناعي أو خدمات التحليل داخل المؤسسة. تصميم الطبقة يختلف بين مزوّد وآخر، لكنه عادةً يتضمن واجهات برمجة تطبيقات، قواعد بيانات مؤقتة، آليات تصنيف ووسوم، ونُظم تحكم بالوصول.
المخاطر الرئيسية
- الوصول المفرط: وكلاء أو خدمات قد تصل إلى محادثات لا تتعلق بعملهم أو تحتوي معلومات شخصية.
- الامتثال والتنظيم: الاحتفاظ بسجلاتٍ قد يخالف قوانين حماية البيانات أو سياسات الشركة.
- التحكم في السياق: أخطاء في تصنيف البيانات قد تكشف معلومات حساسة لمستخدمين أو خدمات غير مخولة.
- هجمات موجهة: استهداف واجهات الطبقة لسرقة سياق العملاء أو استغلاله لتحقيق هجمات اجتماعية.
خطوات عملية لحماية طبقة السياق الموحدة
- تقييم نطاق الوصول: حصر المصادر التي ستُجمع (محادثات، فترات فيديو، ملاحظات) وتحديد ما يجب استبعاده تلقائيًا.
- فصل السياقات الحساسة: استثناء قنوات الموارد البشرية والقانون والمالية من الوصول الآلي أو تطبيق طبقات تصفية قوية.
- التحكم بالوصول القائم على الدور (RBAC): منح وكلاء الذكاء الاصطناعي حقوقاً محدودة زمنياً ومهامياً.
- التدقيق (Audit): تسجيل كل استعلام ونتيجة من الوكلاء وربط السجلات بنظام SIEM للمراقبة.
- التقليل من الاحتفاظ بالبيانات: اعتماد سياسات احتفاظ قصيرة للبيانات المستخدمة في التدريب أو الاستعلام الآني.
- التحقق والاختبار: إجراء اختبارات اختراق وعمليات مراجعة للتأكد من عدم تسرب السياق غير المرغوب.
- التوعية والسياسة الداخلية: إبلاغ الموظفين بشكل واضح متى ولماذا يمكن للوكلاء الوصول إلى محادثاتهم وكيف يمكنهم الاعتراض أو طلب الاستثناء.
تدابير تقنية مفيدة
- التصفية والتعتيم (redaction) الآلي للمعلومات الشخصية أو الأرقام الحساسة قبل إدخالها في الطبقة.
- استخدام تشفير نهاية إلى نهاية للمحتوى الحساس، مع مفاتيح لا تمتلكها خدمات الطرف الثالث.
- تشغيل النسخ المحلية أو on‑premise للطبقة عندما تسمح التكاليف والموارد بذلك.
- فرض سياسات “طلب من صاحب العلاقة” قبل استخدام أي محتوى كمصدر لتدريب نماذج أكبر.
حوكمة البيانات والسياسات
لا يكفي الجانب التقني وحده؛ يجب توثيق سياسات واضحة تشمل:
- من يمكنه تمكين/تعطيل الوصول للوكلاء
- منهجية تصنيف الحساسية وآلية الاستثناء
- إجراءات إبلاغ الأطراف المتأثرة واستئناف القرارات
- التزام قانوني وتنظيمي وملفات الامتثال
كيف تبدأ كمسؤول تقني أو مدير خصوصية؟
- أجرِ جلسة تقييم بين فرق الأمن، المطورين، القانون والموارد البشرية.
- حدّد قائمة مصادر البيانات المسموح إدخالها وفرِق درجة الحساسية.
- نفّذ نموذجًا تجريبيًا محدود النطاق ثم قِس أثره على الإنتاجية والمخاطر.
- اعتمد متطلبات تدقيق واحتفاظ وميكانيكيات الوصول قبل التوسّع.
للمزيد من الإرشادات حول حوكمة واستخدام المساعدات الذكية داخل المؤسسات، راجع مقالتنا كيفية تأمين بوابات الذكاء الاصطناعي، وللنصائح المتعلقة بخصوصية بيانات المساعدات استخدم هذا الرابط إلى دليلنا حماية بيانات المساعدات الذكية.
للاطلاع على تقرير صحفي يشرح فكرة طبقات السياق التي تعلن عنها بعض منصات الاجتماعات، يمكن الرجوع إلى تغطية تقنية موثوقة عبر هذه المقالة: تغطية TechRadar عن طبقة السياق الموحدة.
الأسئلة الشائعة (FAQ)
هل تعني طبقة السياق الموحدة أن محادثاتي أصبحت دائماً متاحة للوكلاء؟
ليس بالضرورة؛ يعتمد ذلك على سياسات الشركة وإعدادات المزود. من الأفضل أن تكون هناك قواعد تصنيف ومدى وصول واضحة.
كيف يمكن للموظف حماية محادثة حساسة؟
استخدم قنوات مصنفة كـ “حساسة” أو اطلب استثناءً من سياسة جمع السياق، واعرف من لديه صلاحية تمكين الوصول.
هل يمكن منع استخدام البيانات لتدريب نماذج خارجية؟
نعم، عبر عقود مع المزودين وسياسات تمنع تصدير البيانات أو عبر الاحتفاظ بالمعالجة محليًا.
ما أفضل إجراء سريع يمكن اتخاذه فورًا؟
تفعيل تسجيل ومراجعة للطلبات التي يقوم بها وكلاء الذكاء الاصطناعي وتحديد قواعد احتفاظ قصيرة للبيانات.
هل توجد أدوات جاهزة لإدارة هذه الطبقات؟
تقدّم بعض منصات التعاون وموفرو البنية التحتية حلولاً جزئية، لكن غالبًا تحتاج إلى تكامل داخلي وسياسات خاصة بالمؤسسة.
خاتمة
طبقة السياق الموحدة تحمل وعودًا بتحسين فعالية وكلاء الذكاء الاصطناعي داخل الشركات، لكنها تتطلب توازنًا دقيقًا بين الفائدة والخصوصية والأمن. التخطيط المسبق، سياسات الحوكمة، والضوابط التقنية يمكن أن تجعل النشر آمناً ومثمراً.