أمان الكود المولد: كيف تستعمل مساعدات الذكاء الاصطناعي دون إدخال ثغرات

أصبح استخدام نماذج الذكاء الاصطناعي لمساندة كتابة الشيفرة شائعًا بين المطورين. أمان الكود المولد مسألة عمليّة لا يمكن تجاهلها: مخرجات المساعدات قد تحتوي على ثغرات، اعتماديات غير موثوقة، أو حتى تسرب أسرار إذا لم تُستخدم بحذر. هذا المقال يشرح المخاطر العملية ويعطي خطوات واضحة لتقليلها.
لماذا يعرّض المولدات البرمجية الكود للخطر؟
نماذج الذكاء الاصطناعي تختصر وقت الكتابة لكنها ليست بديلاً عن فحص الأمان. أسباب المخاطر الشائعة:
- الهلوسة: اقتراح حلول غير صحيحة أو غير آمنة (مثل تعطيل التحقق أو استخدام معاملات ثابته).
- تسرب الأسرار: لصق المفاتيح أو بيانات الاتصال عند إرسال أجزاء من المشروع إلى خدمات سحابية عامة.
- اعتماديات قديمة أو مرخصة بشكل مقيد تُقترح دون تحذير قانوني.
- تغييرات من دون مراجعة: قبول مخرجات مباشرة دون اختبارات ووثائق.
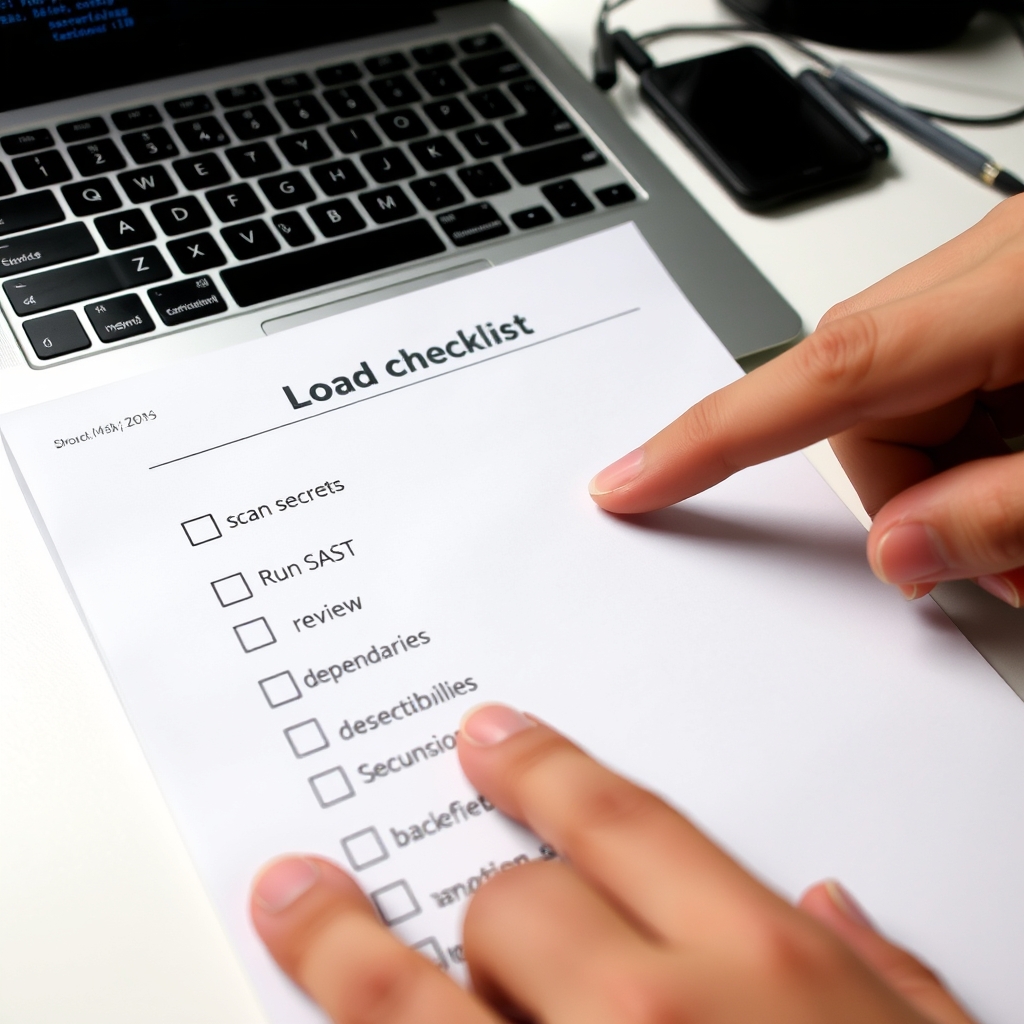
أمان الكود المولد: قائمة فحص سريعة للمطورين
ضع هذه القائمة أمامك كلما استخدمت أداة مساعدة لكتابة الشيفرة:
- لا تُدخل أسرارًا في المحادثات: لا تشارك مفاتيح API أو بيانات الاعتماد في نوافذ المساعدات السحابية.
- افحص المخرجات تلقائيًا: شغّل أدوات SAST وDAST على الشيفرة المولّدة قبل الدمج.
- تفقد الاعتماديات: راجع مراجع الحزم وتحقق من التراخيص والإصدارات الأمنيّة.
- ابحث عن استثناءات خطرة: مثل تعطيل التحقق من الشهادات أو التعامل غير الآمن مع المدخلات.
- استخدم مراجعة بشرية مُلزمة: لا تُدمج الشيفرة المولّدة دون مراجعة زميل أو مسؤول جودة.
- اختبر في بيئة معزولة: شغّل شيفرة جديدة في حاوية أو بيئة تطوير مؤقتة قبل الإنتاج.
يمكنك وضع هذه النقاط كخطوة تلقائية ضمن خط أنابيب CI/CD، وتوفير “بوابة” تمنع الدمج إذا فشل فحص الأمان.
كيفية دمج أمان الكود المولد في سير العمل (CI/CD)
الهدف أن تكون عملية فحص الشيفرة مدمجة ولا تعتمد على قرار يدوي متكرر:
- قبل الدمج: شغل linters وSAST وsecret scanners على كل طلب سحب (pull request).
- تلقائيًا: أدرج فحوصات ترخيص الحزم (SBOM أو dependency checks) لفحص المكتبات المقترحة.
- اختبارات تلقائية: اختبار وحدات ومجموعة اختبار تغطي السيناريوهات الحرجة.
- مراجعة مُطالبة: اربط سياسات الفرع بوجود مراجعة موافق عليها من مسؤول الأمان أو زميل الفريق.
يمكن لأدوات CI الشائعة دمج فحوصات مثل Trivy، SonarQube أو Snyk بسهولة. كما توفر بعض منصات المساعدات إرشادات خصوصية وأمان؛ راجع توجيهات الموفر الرسمي عند الاستخدام (وثائق GitHub Copilot كمثال على توجيهات مزود خدمة).
خيارات تقنية للحد من المخاطر
- استخدم نماذج محلية أو داخل الشبكة: تشغيل نموذج على بنية تحتية خاصة يقلل مخاطر تسريب البيانات إلى طرف ثالث. راجع مقالةنا حول تشغيل نموذج لغوي محلي للمزيد من الإرشادات.
- قواعد صارمة للبروتوتايب: لا تدخل شيفرات تجريبية مباشرة إلى الفرع الرئيسي؛ افصل التشييد والنشر.
- محدودية المخرجات: اطلب من المساعد توليد أمثلة صغيرة قابلة للقراءة بدلًا من قطع شيفرة جاهزة كبيرة.
- سجل التغييرات والـ prompts: احفظ نصوص الاستدعاء (prompts) والنتائج عند الحاجة للتحقيق إذا ظهرت مشكلة لاحقًا.
إذا تحتاج مساعدة في اختيار الأدوات المناسبة لبيئة فريقك، يمكن أن تكون قائمة فحص لاختيار أدوات الذكاء الاصطناعي للشركات الصغيرة مرجعًا جيدًا لتقييم المخاطر والميزات قبل الاعتماد.
أسئلة شائعة
هل يمكنني الوثوق بكود المساعد تمامًا؟
لا. المساعدات مفيدة لتسريع الكتابة أو اقتراح حلول، لكن يجب دائمًا فحص الشيفرة واختبارها ومراجعتها من قبل بشري قبل النشر.
هل من خطورة قانونية عند استخدام شفرات مولّدة؟
قد تترتب مسائل تراخيص على أجزاء موروثة في الردود. راجع سياسات الترخيص للمنصة وممارسات فحص الاعتماديات لتجنب مشاكل الملكية أو القيود القانونية.
ما أفضل إجراء لحماية مفاتيحي ومفاتيح API؟
لا تُرسِل مفاتيح أو بيانات حساسة إلى واجهات سحابية عامة. استخدم متغيرات بيئة ومخازن أسرار، وفعّل مسح الأسرار في CI لمنع الدمج العرضي.
خاتمة
استخدام مساعدات الذكاء الاصطناعي في البرمجة مفيد وعملي، لكن أمان الكود المولد يتطلب سياسات وتقنيات واضحة: لا تشارك أسرارًا، افحص المخرجات تلقائيًا، راجع الاعتماديات، واجعل المراجعة البشرية جزءًا من سير العمل. بهذه الخطوات تقلل مخاطر إدخال ثغرات وتحافظ على جودة المشروع.