بدائل Cloudflare Tunnel — كيف تبني نفقًا مستضافًا ذاتيًا وآمنًا لخوادمك

بدائل Cloudflare Tunnel أصبحت خيارًا عمليًا لمن يريد استضافة نفقه بنفسه والتحكم الكامل في البنية التحتية. في هذا المقال نوضح ماذا تعني الاستضافة الذاتية لنفق عكسي، ما الخيارات الشائعة، وكيف تختار وتؤمّن نفقًا عمليًا لخادم منزلك أو تطبيقك.
لماذا قد تفضل بدائل Cloudflare Tunnel؟
Cloudflare Tunnel (Argo Tunnel سابقًا) يوفر نفقًا سهلًا وآمنًا للوصول إلى خدمات خلف NAT أو جدران الحماية، لكن بعض المستخدمين يبحثون عن بدائل تمكنهم من:
- التحكم الكامل في نقاط النهاية والخصوصية دون الاعتماد على طرف ثالث.
- خفض التكلفة عند الحاجة إلى اتصالات دائمة أو متعددة المواقع.
- تخصيص آليات المصادقة أو التوافق مع بنية شبكة خاصة.
بدائل Cloudflare Tunnel: خيارات شائعة ومتى تستخدمها
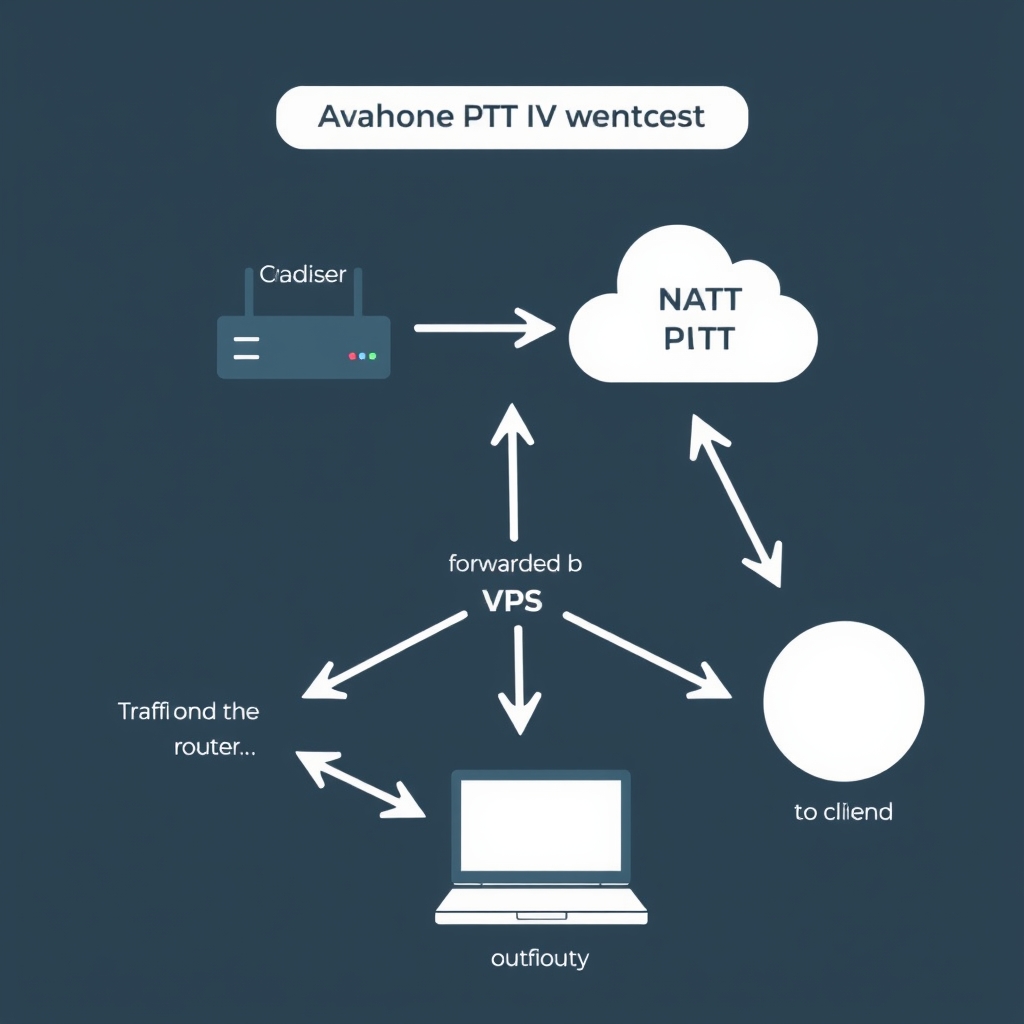
الصورة التالية توضح بنية نفق عكسي شائعة بين جهاز محلي وVPS سحابي.
الخيارات الشائعة للاستضافة الذاتية تشمل:
- inlets — نفق عكسي يعمل على مفهوم “exit server” على VPS؛ مناسب إذا تريد نفقًا بسيطًا مع دعم TLS وWebsocket.
- frp — أداة شائعة وقوية لنفق عكسي تدعم بروتوكولات متعددة وتكوينات متقدمة، مناسبة للخوادم التي تتطلب مرونة في التوجيه.
- SSH reverse tunnel — أبسط حل يمكن استخدامه بسرعة عبر أمر ssh -R؛ مفيد للاختبارات أو الاستخدامات البسيطة لكنه يحتاج إعدادات إضافية للأمان والاستمرارية.
- sish / localtunnel / ngrok self-hosted — بدائل تقدمية للمستخدمين الذين يرغبون في تجربة واجهات مماثلة لـ ngrok لكن مستضافة على VPS خاص.
- VPN مثل WireGuard — بديل مختلف لكنه قد يكون الحل الأمثل للوصول الآمن إلى شبكة محلية بأكملها بدل خدمة واحدة؛ راجع شرح إعداد إعداد ملفات WireGuard على الراوتر إذا رغبت بحل VPN.
كيف تختار البديل المناسب؟
الاختيار يعتمد على عدة عوامل عملية:
- نطاق الوصول: هل تحتاج وصولًا لخدمة واحدة أم لشبكة داخلية كاملة؟
- الموثوقية والاستمرارية: هل تحتاج اتصالًا دائمًا مع آلية إعادة التشغيل والأتمتة؟
- الأمان والمصادقة: هل تريد TLS وJWT أو طرق مصادقة خاصة؟
- الموارد والتعقيد: هل تفضل حلًا بسيطًا (SSH) أم حلًا مرنًا وقابلًا للتوسع (frp/inlets)؟
خطوات عملية لنشر نفق مستضاف ذاتيًا باستخدام inlets (نموذجي)
- احصل على VPS بإمكانية عنوان عام (IPv4) وقم بتأمينه بتحديثات النظام ومفتاح SSH.
- على الـVPS ثبّت inlets وابدأ خدمة “exit server” مع تمكين TLS (يمكن استخدام شهادة Let’s Encrypt أو شهادة موقعة داخليًا).
- على جهازك المحلي ثبّت عميل inlets وقم بإنشاء اتصال مستمر نحو الـVPS ليعيد توجيه المنفذ المحلي مثل 80 أو 443.
- أتمتة تشغيل العميل عبر systemd أو أداة مشغّل لتضمن إعادة الاتصال بعد انقطاع الشبكة أو إعادة تشغيل.
- فعّل تحكم الوصول عبر مصادقة مبدئية ومراقبة السجلات لفحص محاولات الوصول غير المصرح بها.
أهم اعتبارات الأمان عند الاستضافة الذاتية للنفق
- استخدم شهادات TLS صالحة لحماية حركة المرور المشفرة.
- فعّل قيود IP ومراقبة السجلات لرصد محاولات الدخول غير المصرح بها.
- قلل الأذونات على الخدمة المعرضة؛ شغّلها بحساب محدود الصلاحيات إن أمكن.
- ادمج جدار حماية وقواعد NAT على VPS لتقييد الوصول إلى البورتات الضرورية فقط.
متى تفضل استخدام نفق مُدار مثل Cloudflare Tunnel؟
إذا كنت تبحث عن إعداد فوري بدون إدارة VPS، وطبقة حماية إضافية ضد الهجمات، وخدمة CDN أمام الخادم، فقد تظل الحلول المدارة خيارًا مناسبًا. أما إذا أردت سيطرة كاملة على البنية التحتية والبيانات فتكون البدائل الذاتية أفضل.
ملخص عملي واختيارات سريعة
- تجربة سريعة وبسيطة: SSH reverse tunnel.
- حل مرن ومتعدد البروتوكولات: frp.
- حل بسيط مع دعم TLS وWebsocket: inlets — راجع الموقع الرسمي للمشروع للحصول على التوثيق: inlets.dev.
- حل شامل لشبكة داخلية: WireGuard.
الأسئلة الشائعة
هل الاستضافة الذاتية تضمن خصوصية أفضل من خدمة مُدارة؟
قد تمنحك السيطرة على البنية التحتية خصوصية أكبر لأنك تتحكم في نقاط الخروج والسجلات، لكن ذلك يتطلب خبرة لإعداد الأمان بشكل صحيح. بدون إعداد جيد، قد تكون المخاطر أكبر.
هل تحتاج دومًا إلى VPS سحابي من أجل النفق العكسي؟
نعم عمليًا تحتاج إلى نقطة عامة يمكن الوصول إليها من الإنترنت (VPS أو خدمة سحابية) لتكون نقطة عبور إذا كان جهازك خلف NAT. بعض الحلول تعتمد على شبكات خاصة (مثل Tailscale) بدلاً من VPS.
ما أفضل طريقة لضمان استمرار اتصال النفق؟
استخدم أدوات مثل systemd أو supervisord لتشغيل العميل دائمًا وأعد الاتصال تلقائيًا، وراقب الاتصال بأدوات تنبيه بسيطة.
خاتمة
بدائل Cloudflare Tunnel تمنحك حرية تحكم أكبر ومرونة للتخصيص، لكنها تتطلب إدارة ومسؤولية أمنية. اختر الحل بحسب نطاق الوصول المطلوب، وابدأ دائمًا باختبار بسيط ثم طور الإعداد مع آليات مصادقة ومراقبة مناسبة.